
पासवर्ड सुरक्षा
Password hack असल में कैसे होता है और कहीं आपका पासवर्ड पहले से hacked password तो नहीं?
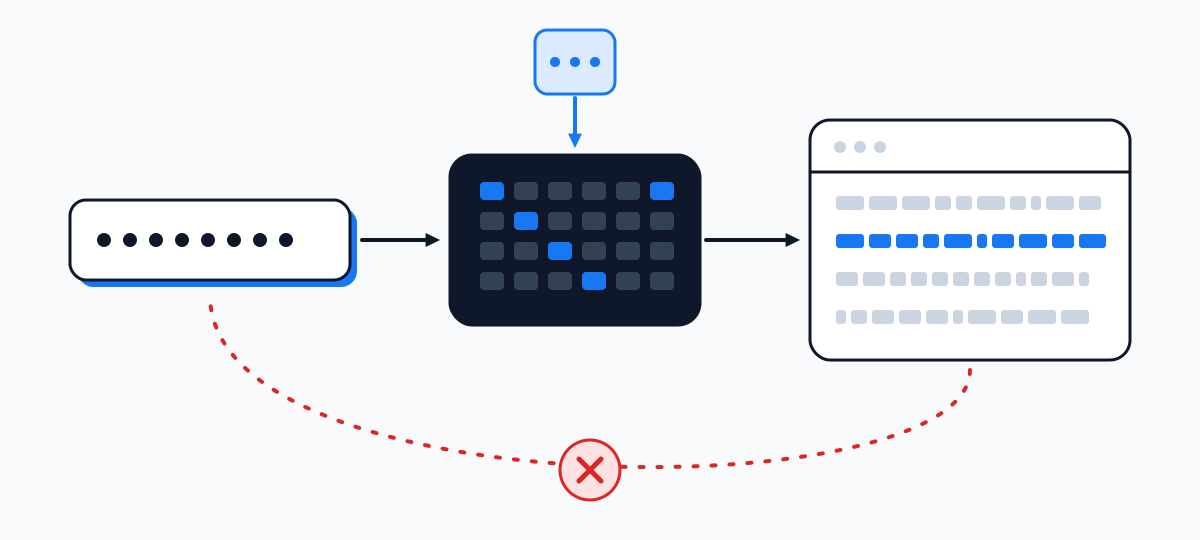
सिर्फ़ username डालकर कोई वेबसाइट password hack नहीं कर सकती: वह प्लेटफ़ॉर्म से पासवर्ड नहीं निकाल सकती, क्योंकि प्लेटफ़ॉर्म के पास सिर्फ़ उसका एकतरफ़ा हैश रहता है।
यहाँ लिखा हुआ न हमें भेजा जाता है, न कहीं सेव होता है। वही पासवर्ड जाँचें जो रखने वाले हैं, या कोई पुराना — वह नहीं जिससे आज आपका अकाउंट खुलता है।
इस पेज पर: Hacking passwords · पासवर्ड हैक · Hacked password check
- अंदाज़ा इसी पेज में
- सिर्फ़ हैश के 5 अक्षर जाते हैं
- न साइन-अप, न पैसा
- लंबाई
- —
- अंदाज़े से निकालने में लगने वाला समय (मोटा अंदाज़ा)
- —
यह जाँच Have I Been Pwned के Pwned Passwords डेटाबेस से पूछती है। आपका ब्राउज़र पासवर्ड का हैश बनाता है और हैश के सिर्फ़ पहले 5 अक्षर भेजता है। यह कैसे काम करता है
लीक, नक़ली लॉगिन पेज या डिवाइस पर सेव कॉपी अलग मामले हैं — पासवर्ड इन्हीं रास्तों से निकलते हैं: लीक के बाद वही पासवर्ड दोबारा चलाने से, नक़ली लॉगिन पेज से, उन ऐप से जो लॉगिन माँगते हैं, और कहीं सेव की गई कॉपी से। यहाँ एक पासवर्ड जाँचकर देखिए: वह कितनी जल्दी अंदाज़े से निकल जाएगा, और कहीं पहले से लीक लिस्ट में तो नहीं।
- मज़बूती का अंदाज़ा इसी पेज के अंदर निकलता है
- लीक जाँच में हैश के 5 अक्षर जाते हैं, पासवर्ड कभी नहीं
- न साइन-अप, न पैसा, न कोई username डालना
लीक जाँच
Hacked password की जाँच, जिसमें आपका पासवर्ड पेज से बाहर नहीं जाता
ऊपर वाला खाना Pwned Passwords से पूछता है — Have I Been Pwned की मुफ़्त लीक लिस्ट — और बाहर सिर्फ़ हैश का एक टुकड़ा जाता है। पूरा तरीक़ा और हर जवाब का मतलब password leak check पेज पर है।
- आपके ब्राउज़र में
पासवर्ड खाने में ही रुकता है
यह पेज उसे किसी सर्वर पर नहीं भेजता, और पेज छोड़ने के बाद रखता भी नहीं।
- आपके ब्राउज़र में5BAA61E4C9B93F3F0682250B6CF8331B7EE68FD8
SHA-1 हैश आपके डिवाइस पर बनता है
आपका ब्राउज़र ही उसे 40 अक्षरों की छाप में बदलता है; एक जैसे पासवर्ड की छाप हमेशा एक जैसी निकलती है।
- नेटवर्क पर5BAA6
5 अक्षरों का टुकड़ा बाहर जाता है
api.pwnedpasswords.com तक बस पहले पाँच अक्षर पहुँचते हैं। ऐसे कुल 10,48,576 टुकड़े हैं, और हर एक के पीछे ढेरों अलग-अलग पासवर्ड छिपे हैं।
- नेटवर्क पर
1D2DA4053E34E76F6576ED1DA63134B5E2A1D72CD07550416C216D8AD296BF5C0AE8E01E4C9B93F3F0682250B6CF8331B7EE68FD81E4DFB1D3F4A0F6B1A2C2A7F6E0B8D9C5A7मिलते-जुलते हैश लौटते हैं
जवाब में उस टुकड़े वाले सारे लीक हैश आते हैं, हर एक के साथ यह कि वह कितनी बार दिखा — और शून्य गिनती की फ़ालतू लाइनें, ताकि जवाब की लंबाई से कुछ पता न चले।
- आपके ब्राउज़र में1E4C9…8FD8= 1E4C9…8FD8
मिलान आपका ब्राउज़र करता है
तुलना आपके डिवाइस पर होती है। सर्विस कभी नहीं जान पाती कि लौटे हुए हैश में से आपका कौन-सा था, या कोई था भी या नहीं।
दूसरी ओर आपका IP पता और पाँच अक्षर पहुँचते हैं, जैसा किसी भी पेज के खुलने पर होता है; न अकाउंट लगता है, न key। जाँच अटक जाए तो खाना “जाँच नहीं हो पाई” लिखता है — अटकी हुई जाँच को कभी साफ़ नतीजे की तरह नहीं दिखाता।
Password finder
कोई साइट username से पासवर्ड क्यों नहीं दिखा सकती
हर “password finder” या “password hacker” साइट एक ही बात मानकर चलती है: कि प्लेटफ़ॉर्म आपका पासवर्ड कहीं ऐसे रूप में रखता है जिसे पढ़कर किसी को थमाया जा सके। डिज़ाइन के हिसाब से ऐसा नहीं है।
Instagram का हेल्प सेंटर एक लाइन में कहता है: “We never store a copy of your password.” Meta के पास पासवर्ड की जगह एक हैश फ़ंक्शन का नतीजा रहता है, जो salt (Meta scrypt का नाम लेता है) और एक क्रिप्टोग्राफ़िक key के साथ निकाला जाता है; हर लॉगिन को उसी नतीजे से मिलाया जाता है। NIST की 2025 की गाइडलाइन हर सर्विस से यही चाहती है: पासवर्ड salt और हैश के साथ, ताकि ऑफ़लाइन हमले में टिके रहें।
हैश को उल्टा नहीं घुमाया जा सकता। चोरी हुए हैश के साथ बस अंदाज़ा लगाया जा सकता है — एक के बाद एक पासवर्ड आज़माना, जब तक वही नतीजा न आ जाए — इसीलिए अकाउंट किसका जाएगा, यह लंबाई और दोहराव तय करते हैं। अंदाज़ा लगाने वाले प्रोग्राम को असल में क्या चाहिए, यह password cracker वाले हिस्से में है; आपके अपने सेव किए पासवर्ड कहाँ रहते हैं — password kaise pata kare पेज पर।
पूरी बात के लिए: 2019 में Meta ने बताया कि एक अंदरूनी गड़बड़ी से पासवर्ड पढ़ने लायक़ रूप में उसके अपने लॉग में लिखे गए — Facebook Lite के दसियों करोड़, Facebook के करोड़ों और Instagram के लाखों यूज़र के — और कहा कि बाहर से पहुँच या ग़लत इस्तेमाल नहीं मिला। यह कंपनी के भीतर की चूक थी, ऐसा रास्ता नहीं जिस तक कोई वेबसाइट पहुँच सके।
Password hack साइट, apk, panel
“Password hack” साइटें, ऐप और panel असल में क्या हैं
Password hack खोजने पर लोगों को ये पाँच चीज़ें मिलती हैं। हर एक की पूरी जाँच, स्रोतों के साथ, password hack tools पेज पर है; यहाँ छोटा रूप है।
| सर्च में नाम | स्क्रीन पर क्या होता है | आपका क्या जाता है |
|---|---|---|
| “Password hack” या “generator” साइट | “हैकिंग” का एनिमेशन, फिर verify करने की माँग। | सर्वे और ऑफ़र में भरी गई निजी जानकारी (Malwarebytes, 2015)। |
| लॉगिन पेज की नक़ल | ऐसा फ़ॉर्म जो कोई भी पासवर्ड मान लेता है। | आपका अपना लॉगिन, फिर पैसों की माँग और अकाउंट की बिक्री (Trend Micro, 2021)। |
| “Login With Facebook” वाला ऐप | गेम, एडिटर या VPN जो लॉग इन करवाना चाहता है। | उसमें लिखा पासवर्ड (2022 में Meta ने ऐसे 400 से ज़्यादा ऐप गिने)। |
| Hacker Typer | हर बटन पर फ़िल्मी कोड। | कुछ नहीं: यह मज़ाक की साइट है। |
| “Recovery agent”, “ethical hacker” | पैसे लेकर अकाउंट लौटाने का वादा। | एक के बाद एक भुगतान, कभी लॉगिन कोड भी (Bitdefender, 2026)। |
“Hacking panel” और बदली हुई Instagram apk फ़ाइलों की कोई छपी हुई जाँच हमें नहीं मिली, इसलिए यहाँ उनका ब्योरा नहीं। ऊपर की हर चीज़ पर Instagram का एक नियम लागू है: जिस ऐप या साइट पर भरोसा नहीं, उसे लॉगिन देना उसे अकाउंट की पूरी पहुँच देना है।
पासवर्ड असल में कैसे लीक होते हैं
पासवर्ड हैक असल में कैसे होता है: पाँच रास्ते, छोटे में
इनमें से कोई भी प्लेटफ़ॉर्म को नहीं तोड़ता। हर रास्ता या तो मालिक से शुरू होता है या किसी और साइट से। स्रोत और पूरी तस्वीर पासवर्ड असल में कैसे लीक होते हैं में है।
- 1
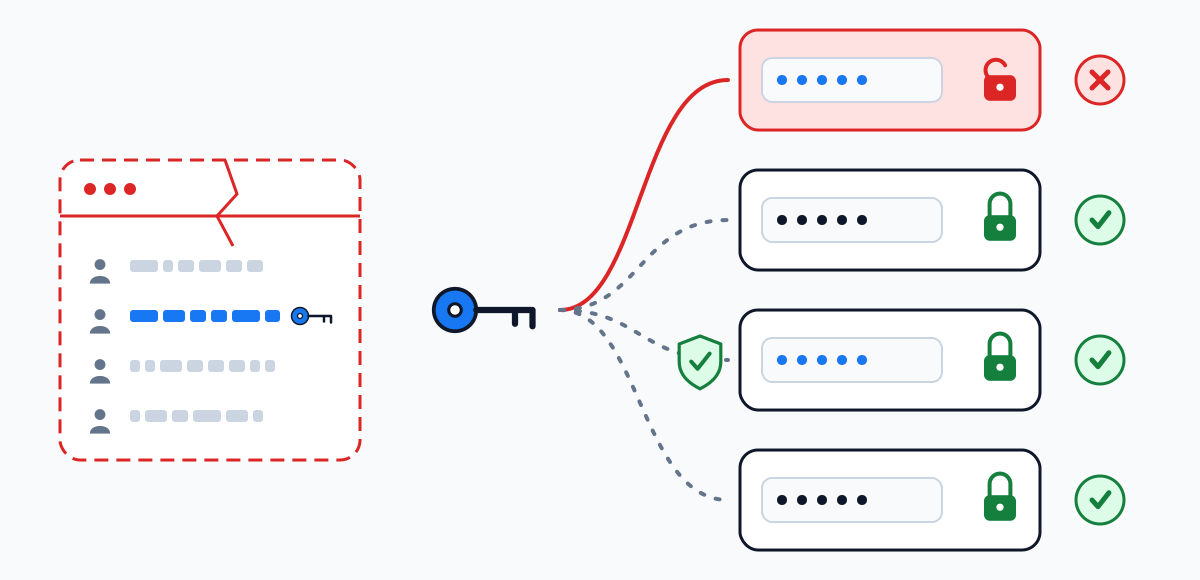
लीक के बाद दोहराया गया पासवर्ड
किसी दूसरी साइट से लीक हुई ईमेल-पासवर्ड की जोड़ियाँ बड़े प्लेटफ़ॉर्म पर फिर से चलाई जाती हैं।
अकाउंट का मालिक इसे कहाँ रोकता है हर अकाउंट का अपना पासवर्ड, और साथ में दूसरा फ़ैक्टर।
- 2
नक़ली लॉगिन पेज
धमकी या आख़िरी तारीख़ वाला संदेश साइन-इन स्क्रीन की नक़ल तक ले जाता है।
अकाउंट का मालिक इसे कहाँ रोकता है लॉगिन तक ऐप से पहुँचें, लिंक से नहीं। नक़ल कैसे पहचानें: नक़ली लॉगिन पेज।
- 3
ऐप जो आपका लॉगिन चाहता है
कोई थर्ड-पार्टी ऐप या “टूल” अपना साइन-इन फ़ॉर्म दिखाता है और जो लिखा जाए, रख लेता है।
अकाउंट का मालिक इसे कहाँ रोकता है साइन इन सिर्फ़ आधिकारिक ऐप या साइट में।
- 4
जानकारी चुराने वाला प्रोग्राम
मैलवेयर नक़ली CAPTCHA पेज, अटैचमेंट या पैसे वाले सॉफ़्टवेयर की “फ़्री” कॉपी से आता है।
अकाउंट का मालिक इसे कहाँ रोकता है कोई वेब पेज कमांड पेस्ट करके चलाने को कहे, तो कभी न चलाएँ।
- 5
छोटा या आम पासवर्ड
लिस्ट से अंदाज़ा लग जाता है, या लीक हुए हैश से तोड़ लिया जाता है।
अकाउंट का मालिक इसे कहाँ रोकता है सबसे पहले लंबाई। अपना पासवर्ड ऊपर वाले खाने में परखें।
पासवर्ड की मज़बूती
पासवर्ड को हैक करना मुश्किल किस चीज़ से होता है
चिह्नों से ज़्यादा वज़न लंबाई का है। NIST की 2025 की गाइडलाइन चाहती है कि अकेला ताला होने पर पासवर्ड 15 अक्षर का हो और लीक हुए पासवर्डों से मिलाया जाए, और सर्विसों से कहती है कि “एक बड़ा अक्षर, एक अंक, एक चिह्न” ज़बरदस्ती न करवाएँ; CISA 16 या ज़्यादा बताता है। Instagram और TikTok अब भी चिह्न और तय समय पर बदलने की सलाह देते हैं — आमने-सामने की तालिका password strength check पेज पर है।
नीचे के अंदाज़े उसी हिसाब से हैं जिससे ऊपर वाला खाना परखता है: मान लिया गया है कि किसी के पास चोरी हुआ हैश है और वह हर सेकंड दस अरब कोशिशें करता है। यह रफ़्तार हमारी मान्यता है, नाप नहीं — हर नतीजे को मोटा अंदाज़ा समझें।
cricket123—शब्दकोश का एक शब्द और आख़िर में कुछ अंक — अंदाज़ा लगाने वाली हर लिस्ट इसे सबसे पहले आज़माती है।
Monsoon@2024—बनावट के सारे खाने भरे हैं, फिर भी शब्द, चिह्न, साल — इससे ज़्यादा जाना-पहचाना ढाँचा कोई नहीं।
maple-river-cotton-seven-lantern—पाँच शब्द जिनका आपस में कोई रिश्ता नहीं: फ़ोन पर जल्दी लिखे जाते हैं, अंदाज़े के लिए बहुत लंबे।
दोहराव लंबाई को बेकार कर देता है: लीक में आया पासवर्ड ज्यों का त्यों आज़माया जाता है। Password manager से हर अकाउंट का अलग पासवर्ड संभालना आसान हो जाता है।
आपका अपना अकाउंट
पासवर्ड बदल गया या अकाउंट अजीब चल रहा है? हर प्लेटफ़ॉर्म कहाँ से शुरू होता है
हर प्लेटफ़ॉर्म की एक आधिकारिक शुरुआती जगह। आपके पास क्या बचा है, उसके हिसाब से पूरा रास्ता उस प्लेटफ़ॉर्म के अपने पेज पर है।
Instagram: instagram.com/hacked
Instagram का हेल्प हैक हुए या बाहर हो चुके मालिकों को एक ही पेज पर भेजता है — instagram.com/hacked, जो किसी भी ब्राउज़र में खुलता है। आपके हाथ में क्या बचा है, उसके हिसाब से हर रास्ता Instagram पेज पर है।
Instagram वापसी के रास्तेFacebook: facebook.com/hacked
Facebook कहता है कि facebook.com/hacked से शुरू करें, और हो सके तो उस फ़ोन या कंप्यूटर से जिससे इस अकाउंट में पहले साइन इन हुआ हो। “facebook id hack ho gaya” वाली हालत में भी पहली जगह यही है।
Facebook पासवर्डTikTok: लॉगिन स्क्रीन से रीसेट
TikTok लॉगिन स्क्रीन से फ़ोन नंबर या ईमेल के ज़रिए पासवर्ड रीसेट करता है, और साइन-इन फ़ोन Manage devices में दिखाता है। भारत ने जून 2020 में TikTok ब्लॉक किया था; 2026 की स्थिति हमने दोबारा नहीं जाँची।
TikTok पासवर्डX: पहले पासवर्ड, फिर उसके पीछे का ईमेल
पासवर्ड बदलें, फिर देखें कि X से जुड़ा मेलबॉक्स सुरक्षित है। X का हेल्प हम तक सिर्फ़ सर्च के सार से पहुँचा, इसलिए मेन्यू के नाम आपके यहाँ अलग हो सकते हैं।
X (Twitter) पासवर्डThreads: लॉगिन Instagram से होता है
Threads का अपना पासवर्ड नहीं होता। उसके लॉगिन में जो भी बिगड़ा हो, वह Instagram में ठीक होता है, और सुधार दोनों ऐप पर लागू होता है।
Threads पासवर्डभारत
भारत में: 1930 और cybercrime.gov.in — ये क्या करते हैं, और क्या नहीं
अगर पैसे गए हैं या कोई आपकी पहचान इस्तेमाल कर रहा है, तो भारत में दो सरकारी रास्ते हैं। National Cyber Crime Reporting Portal, cybercrime.gov.in — गृह मंत्रालय के Indian Cyber Crime Coordination Centre (I4C) के तहत बना — हर तरह के साइबर अपराध की शिकायत लेता है। टोल-फ़्री हेल्पलाइन 1930 चौबीसों घंटे चलती है और बताती है कि शिकायत कैसे करें — ऑनलाइन उत्पीड़न, पहचान की चोरी और पैसों की ठगी समेत।
दोनों शिकायत दर्ज कराने के रास्ते हैं। शिकायत आपके राज्य या केंद्र शासित प्रदेश की पुलिस देखती है; FIR और आगे की कार्रवाई वही तय करती है। दोनों में से कोई भी अकाउंट वापस नहीं दिलाता: पहुँच सिर्फ़ प्लेटफ़ॉर्म के अपने रिकवरी रास्ते से लौटती है।
इन मामलों के लिए सरकार IT Act की ये धाराएँ बताती है: पहचान की चोरी — धारा 66C; किसी और का रूप धरकर धोखा — धारा 66D; निजता का उल्लंघन — धारा 66E।
सवाल
Password hack: छोटे जवाब
क्या कोई वेबसाइट password hack कर सकती है?
नहीं। उसे पासवर्ड पढ़ने लायक़ रूप में चाहिए, और प्लेटफ़ॉर्म सिर्फ़ एकतरफ़ा हैश रखते हैं। ऐसी साइटें एनिमेशन चलाकर verify करने, पैसे देने, कुछ इंस्टॉल करने या लॉग इन करने को कहती हैं — और जो इकट्ठा होता है, वह आपकी अपनी जानकारी है।
अगर किसी को सिर्फ़ मेरा username पता है, तो क्या मेरा पासवर्ड हैक हो सकता है?
Username सबके सामने होता है और उससे कोई पासवर्ड नहीं निकलता। अकाउंट तब जाता है जब पासवर्ड ख़ुद बाहर निकले: किसी दूसरी साइट के लीक के बाद दोहराया गया, नक़ली पेज या ऐप में लिखा गया, या इतना आसान कि अंदाज़ा लग जाए। लंबा, अलग पासवर्ड और दूसरा फ़ैक्टर इन सबको बंद कर देते हैं।
पासवर्ड हैक हुआ या अकाउंट — यह फ़र्क़ कैसे पता करें?
ये दो अलग सवाल हैं। पासवर्ड लीक डेटा में है या नहीं — इसका जवाब ऊपर वाला खाना देता है। किसी ने उसका इस्तेमाल किया या नहीं — इसका जवाब अकाउंट देता है: साइन-इन डिवाइसों की लिस्ट और ऐसे सुरक्षा ईमेल जो आपने नहीं करवाए। Instagram पर यह लिस्ट Where you're logged in है।
किसी ने मुझे मेरा पुराना पासवर्ड दिखाया। वह उसके पास कहाँ से आया?
प्लेटफ़ॉर्म से नहीं — उसके पास पढ़ने लायक़ कॉपी होती ही नहीं। जो पासवर्ड कोई आपको दिखा सकता है, वह ऊपर के किसी रास्ते से निकला है — कहीं और का लीक, नक़ली पेज, कोई ऐप। उसे खाने में परखें, जहाँ-जहाँ वह चलता था वहाँ बदलें, और दूसरा फ़ैक्टर जोड़ें।
क्या 1930 या cybercrime.gov.in मेरा अकाउंट वापस दिला देंगे?
नहीं। वे शिकायत दर्ज करते हैं, जो आपके राज्य या केंद्र शासित प्रदेश की पुलिस तक जाती है। पहुँच सिर्फ़ प्लेटफ़ॉर्म की अपनी रिकवरी से लौटती है। ब्योरा भारत वाले हिस्से में है।
साथ रख लें
इस पेज को अपने प्लान की तरह सेव करें
पेज प्रिंट कर लें या PDF में सेव कर लें, ताकि सेटिंग्स खोलते समय सारे स्टेप फ़ोन के पास रहें। पासवर्ड वाले खाने में जो लिखा था, वह पहले मिटा दिया जाता है और कभी प्रिंट नहीं होता।
- प्रिंट में इस पेज का हर रास्ता और हर जवाब पूरा खुला होता है
- फ़ाइल आपका अपना ब्राउज़र बनाता है — कुछ भी अपलोड नहीं होता
- यह साइट किसी के अकाउंट में लॉग इन नहीं करती और कोई username नहीं माँगती
आगे कहाँ
यहाँ से आगे
सारे पेज
इस साइट के सारे गाइड और टूल
प्लेटफ़ॉर्म
Instagram पासवर्डFacebook पासवर्डTikTok पासवर्डX (Twitter) पासवर्डThreads पासवर्डYouTube पासवर्डVK पासवर्डOK (Odnoklassniki) पासवर्डDouyin पासवर्डगाइड
Instagram account recoveryInstagram: ईमेल या फ़ोन बदल दिया गयाInstagram: पासवर्ड भूल गएInstagram id hack hai ya nahiInstagram login activityFacebook अकाउंट वापस लेनाTikTok अकाउंट वापस लेनाThreads bina account dekheYouTube अकाउंट वापस लेनाVK अकाउंट वापस लेनाOK अकाउंट वापस लेंDouyin अकाउंट वापस लेनाLogin alert असली या नकलीमैसेज कौन देख सकता हैPassword hack टूलPassword kaise pata karePrivate account viewerSpy app का सचनक़ली लॉगिन पेजTwo-factor authentication