सीधे मुख्य हिस्से पर जाएँ

X (Twitter) · अकाउंट सुरक्षा

Twitter account hack वाली साइटें न पासवर्ड दिखाती हैं, न चैट। X account hacked है? वापसी के आधिकारिक रास्ते ये हैं

“Twitter account hack kaise kare” खोजने पर जो पेज username से अकाउंट खोलने का दावा करते हैं, उनके पास पढ़ने को कुछ नहीं होता: प्लेटफ़ॉर्म को पासवर्ड पढ़ने लायक़ रूप में रखना ही नहीं चाहिए, और जो पेज किसी अकाउंट में लॉग इन नहीं है, उसके पास दिखाने को कोई संदेश नहीं।

इस पेज पर: Twitter account hack ho gaya

समझाने के लिए बनाया गया नमूना · यह X की असली स्क्रीन नहीं है

अगर आपका अपना Twitter account hack ho gaya है, तो वापसी X के अपने पेजों से होती है — वे यहाँ पते के साथ दिए गए हैं।

वापसी का रास्ता

X account hacked: वह मामला चुनें जो इस पर बैठता है कि क्या अब भी आपके क़ाबू में है

स्टेप वैसे हैं जैसे X के हेल्प पेजों के सार सर्च नतीजों में दिखते हैं। आपके ऐप में नाम अलग हो सकते हैं; हर रास्ते में आधिकारिक पेज का पता दिया गया है।

अब भी साइन इन हैं: सबसे पहले नया पासवर्ड

स्रोत: help.x.com/en/safety-and-security/x-account-compromised।

  1. सेटिंग्स में पासवर्ड बदलें। पासवर्ड रीसेट करने पर, जिस सेशन से बदला गया उसे छोड़कर बाक़ी सारे चालू सेशन बंद हो जाते हैं।
  2. देख लें कि X से जुड़ा ईमेल अकाउंट सुरक्षित है: उसका अपना पासवर्ड, अपना दूसरा फ़ैक्टर।
  3. जिन थर्ड-पार्टी ऐप को नहीं पहचानते, उनकी पहुँच हटा दें।
  4. जिन ऐप पर भरोसा है, उनमें पासवर्ड अपडेट कर दें, ताकि वे पुराने पासवर्ड पर अटकें नहीं।
  5. सेटिंग्स में चालू सेशन की लिस्ट खोलें — X का हेल्प इस हिस्से का नाम Apps and sessions बताता है — और जिसे पहचान न सकें, उसे ख़त्म करें। उसके बाद two-factor authentication चालू करें।

हद कहाँ है X का हेल्प यह भी कहता है कि सेशन बंद करने से उस डिवाइस पर पहले से सेव डेटा — जैसे Direct Messages — ज़रूरी नहीं कि हट जाए।

वापसी के बाद के छह स्टेप

पहले यह पढ़ें

इस पेज पर X के स्टेप कैसे जाँचे गए — और आपके लिए इसका क्या मतलब है

11 नवंबर 2026 को X का हेल्प सेंटर, help.x.com, बॉट-जाँच की वजह से अपने-आप पढ़ने वाले टूल के लिए बंद था, और हमने उस जाँच को पार करने की कोशिश नहीं की। इस पेज पर recovery, पासवर्ड रीसेट और two-factor के क़दम उन सार से लिए गए हैं जो सर्च इंजन इन हेल्प पेजों के लिए दिखाते हैं — पूरे पाठ से नहीं। 12 नवंबर को एक लेख ब्राउज़र में सीधे खुल गया: third-party apps और sessions वाला, इसलिए Apps and sessions, एक या बाक़ी सारे सेशन बंद करना, और डिवाइस पर कैश हुए Direct Messages के बारे में जो लिखा है, वह सीधे पढ़ा गया है। सार इतना बताने के लिए काफ़ी हैं कि X मालिक से क्या करने को कहता है और किस पेज पर; मेन्यू और बटनों के नाम शब्दशः लिखने के लिए नहीं।

इसलिए हर स्टेप के साथ उस आधिकारिक पेज का पता है जहाँ से वह आया — उसे खोलकर X के आज के शब्दों पर चलें — और जहाँ नाम पक्का नहीं हो सका, वहाँ सीधा वर्णन है।

अगर यहाँ का कोई स्टेप उससे अलग हो जो help.x.com आज दिखाता है, तो help.x.com की मानें।

  • अकाउंट में सेंध: help.x.com/en/safety-and-security/x-account-compromised
  • पासवर्ड रीसेट: help.x.com/en/managing-your-account/forgotten-or-lost-password-reset
  • लॉग इन की दिक़्क़तें: help.x.com/en/managing-your-account/log-in-issues
  • Two-factor authentication: help.x.com/en/managing-your-account/two-factor-authentication
  • थर्ड-पार्टी ऐप और सेशन: help.x.com/en/managing-your-account/connect-or-revoke-access-to-third-party-apps

Twitter account hack साइटें

“Twitter account hack”, “X chat पढ़ें”: ऑफ़र एक तरफ़, X अकाउंट असल में क्या होने देता है दूसरी तरफ़

ख़ास X के लिए बनी किसी साइट की छपी जाँच हमें नहीं मिली, इसलिए नीचे हर जवाब इस पर टिका है कि यही क़िस्म के पेज बाक़ी जगह कैसे बर्ताव करते हैं — और यह बात हर जगह लिखी है। जनरेटर, apk और panel की बनावट का पूरा ब्योरा अलग से है: password hack tools।

@handle X लॉगिन का पब्लिक आधा हिस्सा है; प्रोफ़ाइल पर कुछ भी पासवर्ड तक नहीं ले जाता।

दावा क्या है

“Twitter account hack online: @handle लिखो, पासवर्ड ले जाओ।”

असल में क्या होता है

@handle X लॉगिन का वह आधा है जो सबको दिखता है। सर्विसों से उम्मीद की जाती है कि पासवर्ड salt लगे हैश की शक्ल में रखें, जिसे उलटा नहीं जा सकता — तो किसी अजनबी के वेब पेज के पास आपके लिए निकालने को कुछ है ही नहीं। आने वाले को मिलता है प्रोग्रेस का एनिमेशन और फिर “verify” की माँग — Malwarebytes ने जिस नक़ली generator को जाँचा (वह किसी दूसरे प्लेटफ़ॉर्म के नाम पर था), वहाँ यह माँग डेटा बटोरने वाले सर्वे पर ले जाती थी।

दावा क्या है

“बिना लॉग इन किए X chat और DM पढ़ो।”

असल में क्या होता है

Direct Messages उस सेशन को दिखते हैं जो अकाउंट में साइन इन है। जिस पेज के पास बस एक handle है, उसका कोई सेशन नहीं, तो दिखाने को भी कुछ नहीं — वह ख़ाली जगह प्रोग्रेस बार और “verify” बटन से भरता है। मैसेज पढ़ने के कौन-से रास्ते सच में हैं, हर प्लेटफ़ॉर्म पर अलग से, यह मैसेज कैसे देखें पर है; बाहर से किसी और के अकाउंट पर इनमें से कोई नहीं चलता।

दावा क्या है

“आगे बढ़ने के लिए X से लॉग इन करें” — ऐसे पेज पर जो x.com नहीं है।

असल में क्या होता है

यहाँ चाल सच में चलती है — टाइप करने वाले पर। CISA फ़िशिंग को ऐसे समझाता है: लोगों को किसी बुरी साइट पर लुभाकर ले जाना या चकमा देकर लॉगिन ले लेना; Trend Micro ने जिन नक़ली Instagram पेजों का ब्योरा दिया, वे जो भी डाला जाए, मान लेते थे। ऐसी नक़ल को असली से कैसे अलग करें: नक़ली लॉगिन पेज।

दावा क्या है

“प्रोफ़ाइल किसने देखी, यह जानने के लिए यह ऐप अपने X अकाउंट से जोड़ो।”

असल में क्या होता है

क़ब्ज़े वाले अकाउंट के लिए X का हेल्प अनजान थर्ड-पार्टी ऐप की पहुँच हटाने को एक अलग स्टेप बनाता है, नए पासवर्ड से अलग — ऐप की पहुँच अलग से देखी जाती है। किसी तमाशे के लिए जोड़ा गया ऐप ठीक वही चीज़ है जिसके लिए यह स्टेप लिखा गया है।

दावा क्या है

“X recovery agent: हैक हुआ अकाउंट आज ही वापस।”

असल में क्या होता है

पैसे लेकर रिकवरी करने वालों पर X का कोई बयान हमें नहीं मिला। उसका हेल्प बाहर हुए मालिक को उसके अपने सपोर्ट फ़ॉर्म पर भेजता है, जो नीचे रास्तों में दिया है। ये प्रोफ़ाइलें कैसे काम करती हैं, यह हमारे Instagram रिकवरी पेज पर है; प्लेटफ़ॉर्म कोई भी हो, स्क्रिप्ट वही रहती है।

असल तस्वीर

X का पासवर्ड असल में कैसे बाहर निकलता है

नीचे के चार रास्तों में दो आम हैं और पूरे-के-पूरे पासवर्ड असल में कैसे लीक होते हैं पर हैं। बाक़ी दो उस तस्वीर से आते हैं जो X का हेल्प क़ब्ज़े वाले अकाउंट की खींचता है।

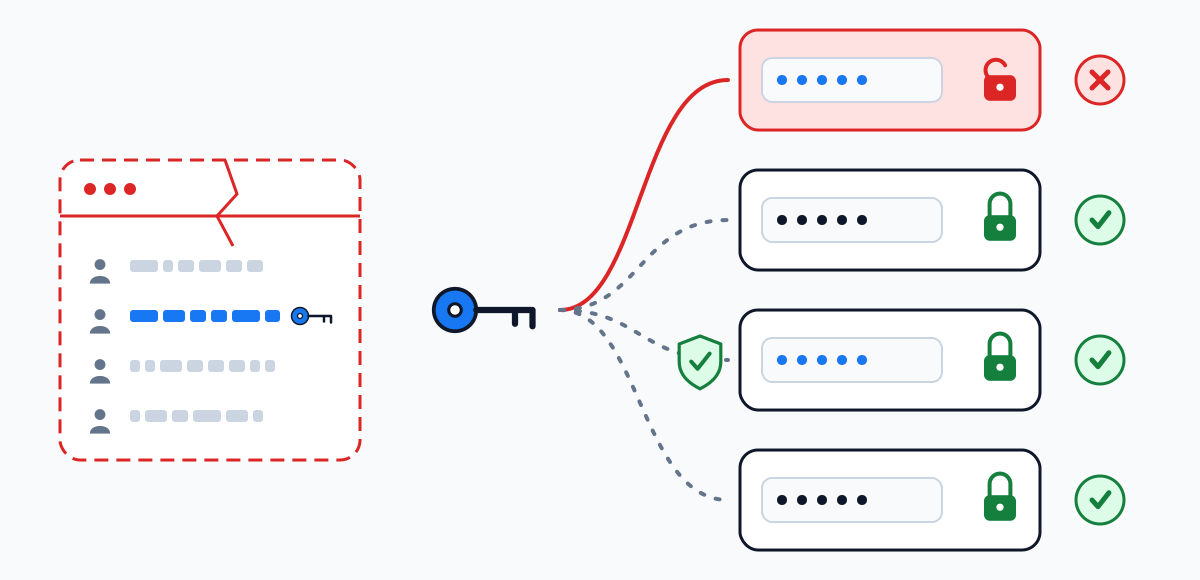
चित्र: किसी लीक से मिला पासवर्ड बारी-बारी चार लॉगिन पन्नों पर डाला जा रहा है; दरवाज़ा केवल उस खाते का खुलता है जहाँ यही पासवर्ड रखा था, जबकि अलग पासवर्ड या दूसरे फ़ैक्टर वाले खाते बंद रहते हैं
पुराने लीक का पासवर्ड X पर तभी काम करता है जब मालिक ने उसे यहाँ भी रखा हो और X ने उसके ऊपर कोई दूसरी जाँच न माँगी हो।
  1. 1

    किसी दूसरी साइट से दोहराया पासवर्ड

    Google की 2019 की स्टडी (NYU और UCSD के साथ, Google अकाउंट पर) ने ज़्यादातर क़ब्ज़े की कोशिशों का सिरा उन बॉट तक पाया जो दूसरी साइटों के लीक से काम करते थे।

    अकाउंट का मालिक इसे कहाँ रोकता है X के लिए अपना अलग पासवर्ड। पहले वाला कहीं छपा तो नहीं, यह लीक चेक बताएगा।

  2. 2

    मैसेज जो आपको साइन-इन पेज की तरफ़ दौड़ाता है

    फ़िशिंग का जाना-पहचाना दबाव: जल्दबाज़ी, धमकी, ज़रा-सा ग़लत पता।

    अकाउंट का मालिक इसे कहाँ रोकता है X तक ऐप खोलकर या x.com ख़ुद टाइप करके पहुँचें। नक़ल की पहचान: नक़ली लॉगिन पेज।

  3. 3

    पहुँच पाया हुआ थर्ड-पार्टी ऐप

    X का हेल्प थर्ड-पार्टी ऐप को पासवर्ड बदलने से अलग स्टेप मानता है: किसी ऐप को दी गई पहुँच अलग से देखी और हटाई जाती है।

    अकाउंट का मालिक इसे कहाँ रोकता है सेटिंग्स में जुड़े ऐप एक-एक करके देखें और अनजान वालों की पहुँच हटाएँ — यही स्टेप X का हेल्प क़ब्ज़े वाले अकाउंट के लिए बताता है।

  4. 4

    अकाउंट के पीछे का ईमेल

    पासवर्ड रीसेट अकाउंट से जुड़े ईमेल से होकर जाता है, इसलिए जो उस मेलबॉक्स को पढ़ता है, वह पासवर्ड रीसेट कर सकता है।

    अकाउंट का मालिक इसे कहाँ रोकता है मेलबॉक्स पहले सुरक्षित करें — X का हेल्प इसे पासवर्ड बदलने के ठीक बाद रखता है।

क्या मेरा X हैक है

Twitter account hack ho gaya? छह संकेत, भार के हिसाब से

X की अपनी निशानियों वाली लिस्ट ऐसे पेज पर है जिसे हम पढ़ नहीं पाए। ये इशारे वे हैं जो Meta और TikTok अपने प्लेटफ़ॉर्म के लिए देते हैं, साथ में वे दो जगहें जिनकी ओर X का हेल्प इशारा करता है। जो दिखा, उसे चुनें; नतीजा सिर्फ़ जाँच की बारी तय करता है, फ़ैसला नहीं सुनाता।

X पर two-factor authentication

X का two-factor authentication और backup codes: X का हेल्प क्या कहता है

स्रोत: help.x.com/en/managing-your-account/two-factor-authentication, जैसा सर्च नतीजों के सार में दिखता है।

बातX का हेल्प क्या कहता हैइसका मतलब
तरीक़ेतीन: text message, authentication app, security key।Authentication app या security key आपके फ़ोन नंबर पर नहीं टिके होते।
Text messageसर्च के सार के मुताबिक़: 20 मार्च 2023 से यह उन अकाउंट के लिए उपलब्ध नहीं जिनके पास Premium सब्सक्रिप्शन नहीं है; Premium के लिए यह देश और मोबाइल कंपनी पर निर्भर है।अगर आप उस तारीख़ से पहले SMS कोड पर चलते थे, तो देख लें कि अभी कौन-सा तरीक़ा चालू है।
Backup codesसर्च के सार के मुताबिक़: एक समय में पाँच तक चालू रह सकते हैं।इन्हें उस फ़ोन से बाहर रखें जिस पर authentication app चलता है।
इस्तेमाल का क्रमसर्च के सार के मुताबिक़: इन्हें उसी क्रम में इस्तेमाल करें जिसमें ये बने थे: क्रम तोड़कर लगाया गया कोड पहले वाले कोड बेकार कर देता है।सेव की हुई लिस्ट से कोई भी कोड यूँ ही न उठाएँ।
पासवर्ड रीसेट के बादसर्च के सार के मुताबिक़: जिस सेशन से रीसेट किया गया, उसे छोड़कर बाक़ी सारे चालू सेशन बंद हो जाते हैं।किसी और का सेशन हटाने का सबसे तेज़ तरीक़ा भी रीसेट ही है।

यह पेज हम सीधे नहीं पढ़ पाए। किसी ब्योरे पर भरोसा करने से पहले — ख़ासकर Premium वाले नियम पर — पेज खोलकर उसका आज का पाठ देख लें।

वापस आने के बाद

X का पासवर्ड पक्का करें: छह स्टेप, क्रम से

  1. 1

    नया पासवर्ड, जो सिर्फ़ X पर चले

    चिह्नों से ज़्यादा लंबाई मायने रखती है; कितना लंबा, यह स्ट्रेंथ चेक पर है, जहाँ रखने से पहले उम्मीदवार पासवर्ड को परख भी सकते हैं।

    आपको दिखना चाहिए: रीसेट से बाक़ी हर सेशन ख़त्म हो चुका है।

  2. 2

    अकाउंट से जुड़ा ईमेल सुरक्षित करें

    अलग पासवर्ड, अलग दूसरा फ़ैक्टर। X पासवर्ड का हर रीसेट इसी मेलबॉक्स से होकर गुज़रता है।

  3. 3

    जिन थर्ड-पार्टी ऐप की ज़िम्मेदारी नहीं ले सकते, उनकी पहुँच हटाएँ

    सिर्फ़ वही रखें जो आपने ख़ुद जोड़े और अब भी इस्तेमाल करते हैं, और उनमें पासवर्ड अपडेट कर दें।

  4. 4

    जिन सेशन का हिसाब न मिले, उन्हें ख़त्म करें

    लिस्ट सेटिंग्स में है, उस हिस्से में जिसे X का हेल्प Apps and sessions कहता है; एक सेशन भी ख़त्म कर सकते हैं और बाक़ी सब भी।

  5. 5

    two-factor authentication चालू करें

    authentication app या security key; text message तभी, जब आपके अकाउंट में यह विकल्प अब भी हो।

  6. 6

    backup codes सँभालें और उनका क्रम मानें

    एक समय में ज़्यादा से ज़्यादा पाँच चालू रहते हैं, और इन्हें उसी क्रम में इस्तेमाल करना होता है जिसमें ये बने थे — यह X के हेल्प के सर्च-सार से है, सीधे पढ़ा नहीं गया।

सवाल

Twitter account hack, X account hacked: छोटे जवाब

Twitter account hack kaise kare — क्या username से कोई असली तरीक़ा है?

नहीं। handle सबके सामने है और उससे कुछ नहीं खुलता। X अकाउंट तब हाथ से जाते हैं जब मालिक का पासवर्ड किसी नक़ली साइन-इन फ़ॉर्म या किसी दूसरी साइट के लीक में पहुँच जाए, जब किसी ऐप को पहुँच दे दी जाए, या जब अकाउंट के पीछे का ईमेल किसी और के हाथ चला जाए। अपने अकाउंट पर यही दरारें भरनी हैं; किसी दूसरे के अकाउंट में घुसना इस पेज का विषय नहीं।

क्या कोई साइट किसी की X chat या DM दिखा सकती है?

नहीं। साइन-इन सेशन के बिना दिखाने को कोई मैसेज नहीं होता; ऐसा पेज ऐनिमेशन दिखाकर “verify” माँगता है। क्या मुमकिन है और क्या नहीं — मैसेज कैसे देखें।

X account hacked और ईमेल बदल दिया गया — क्या कोई लिंक है जो इसे वापस कर दे?

Instagram और Facebook ऐसा लिंक पुराने पते पर भेजते हैं। X के लिए, हेल्प के जो सार हम पढ़ पाए, उनमें ऐसे किसी संदेश का ज़िक्र नहीं — इसलिए हम आपको उसे ढूँढने नहीं भेजेंगे। जिस रास्ते की पुष्टि हम कर सकते हैं, वह है अकाउंट से जुड़े ईमेल से सपोर्ट को अनुरोध, यानी account-access फ़ॉर्म।

X account hacked और suspended — तब क्या?

जिन हेल्प पेजों पर हम टिके, वे खोई पहुँच की बात करते हैं, suspension की नहीं। suspended अकाउंट के पक्के स्टेप हमारे पास नहीं, इसलिए हम कोई नहीं देते।

क्या सेशन बंद करने से दूसरे डिवाइस से मेरे संदेश हट जाते हैं?

ज़रूरी नहीं। X का हेल्प कहता है कि उस डिवाइस पर पहले से सेव डेटा — उदाहरण Direct Messages का दिया गया है — सेशन बंद होने के बाद भी रह सकता है।

इस पेज पर बटनों के नाम आपके Instagram वाले पेज से कम क्यों हैं?

क्योंकि Instagram का हेल्प हम पूरा पढ़ पाए, और X के लेखों में से सिर्फ़ एक सीधे। जहाँ नाम पक्का नहीं कर सकते, वहाँ अंदाज़ा लगाने की जगह X के पेज का पता देते हैं।

साथ रख लें

इस पेज को अपने प्लान की तरह सेव करें

पेज प्रिंट कर लें या PDF में सेव कर लें, ताकि सेटिंग्स खोलते समय सारे स्टेप फ़ोन के पास रहें। चेकलिस्ट के निशान साथ आते हैं।

  • प्रिंट में इस पेज का हर रास्ता और हर जवाब पूरा खुला होता है
  • फ़ाइल आपका अपना ब्राउज़र बनाता है — कुछ भी अपलोड नहीं होता
  • यह साइट किसी के अकाउंट में लॉग इन नहीं करती और कोई username नहीं माँगती
न साइन-अप, न कोई पैसा।