hacked password checker · password leak check · पासवर्ड लीक · pwned passwords
Password leak check: कहीं आपका पासवर्ड पहले से hacked password तो नहीं?
“Password leak check kaise kare” का जवाब यही खाना है। इसमें कोई पुराना पासवर्ड लिखें, या वह जो रखने वाले हैं।
यहाँ लिखा हुआ न हमें भेजा जाता है, न कहीं सेव होता है। वही पासवर्ड जाँचें जो रखने वाले हैं, या कोई पुराना — वह नहीं जिससे आज आपका अकाउंट खुलता है।
- सिर्फ़ हैश के पाँच अक्षर जाते हैं
- न साइन-अप, न ईमेल
- “जाँच नहीं हो पाई” छिपती नहीं
यह जाँच Have I Been Pwned के Pwned Passwords डेटाबेस से पूछती है। आपका ब्राउज़र पासवर्ड का हैश बनाता है और हैश के सिर्फ़ पहले 5 अक्षर भेजता है। यह कैसे काम करता है
- लंबाई
- —
- अंदाज़े से निकालने में लगने वाला समय (मोटा अंदाज़ा)
- —
आपका ब्राउज़र उसका SHA-1 हैश बनाता है और हैश के सिर्फ़ पहले पाँच अक्षर Pwned Passwords को भेजता है — यह Have I Been Pwned का लीक डेटाबेस है। मिलान यहीं, आपके डिवाइस पर होता है। जवाब तीन में से एक होता है: N बार मिला, नहीं मिला, या जाँच नहीं हो पाई।
- ब्राउज़र से हैश के पाँच अक्षर बाहर जाते हैं — पासवर्ड कभी नहीं
- न साइन-अप, न ईमेल, न username
- “जाँच नहीं हो पाई” वैसा ही दिखता है — उसे कभी “सब ठीक” नहीं दिखाया जाता
जाँच का तरीक़ा
Password leak check कैसे काम करता है: हैश के पाँच अक्षर बाहर, पासवर्ड यहीं
इस तरीक़े का नाम k-anonymity है: डेटाबेस से एक साथ हैशों की पूरी टोकरी के बारे में पूछा जाता है, इसलिए उसका जवाब आपके हैश की ओर इशारा नहीं कर सकता।
- आपके ब्राउज़र में
लिखा गया, भेजा नहीं गया
यह खाना किसी ऐसे फ़ॉर्म का हिस्सा नहीं जो उसे कहीं पोस्ट करे, और स्टोरेज में भी कुछ नहीं लिखा जाता। रीलोड करते ही खाना ख़ाली।
- आपके ब्राउज़र में5BAA61E4C9B93F3F0682250B6CF8331B7EE68FD8
SHA-1 उसे 40 अक्षरों में बदल देता है
एक जैसे पासवर्ड से किसी भी डिवाइस पर हूबहू एक जैसा हैश निकलता है। लीक हुए पासवर्डों के डेटाबेस में खोज सिर्फ़ इसी वजह से हो पाती है।
- नेटवर्क पर5BAA6
बाहर सिर्फ़ शुरू के पाँच जाते हैं
रिक्वेस्ट api.pwnedpasswords.com/range/ पर जाती है, जिसके आख़िर में यही पाँच अक्षर जुड़े होते हैं। हर जगह 16 में से कोई एक चिह्न हो सकता है, तो ऐसे टुकड़े कुल 10,48,576 हैं — और हर टुकड़े के पीछे ढेरों बेमेल पासवर्डों की भीड़ है।
- नेटवर्क पर
1D2DA4053E34E76F6576ED1DA63134B5E2A1D72CD07550416C216D8AD296BF5C0AE8E01E4C9B93F3F0682250B6CF8331B7EE68FD81E4DFB1D3F4A0F6B1A2C2A7F6E0B8D9C5A7जवाब में फ़ैसला नहीं, एक लिस्ट आती है
हर लाइन में हैश का 35 अक्षरों वाला आख़िरी हिस्सा और एक गिनती होती है। 11 नवंबर 2026 के हमारे नाप में एक टुकड़े पर 1,925 लाइनें लौटीं। शून्य गिनती वाली लाइनें भराव के लिए जोड़ी जाती हैं, ताकि ट्रैफ़िक पर नज़र रखने वाला जवाब की लंबाई से कुछ न समझ सके।
- आपके ब्राउज़र में1E4C9…8FD8= 1E4C9…8FD8
मिलान यहीं, आपके डिवाइस पर
पेज उस लिस्ट में आपके बचे हुए 35 अक्षर खोजता है। मिल गए तो उनकी गिनती दिखती है; नहीं मिले तो यह पासवर्ड उस डेटा में है ही नहीं। नतीजा जो भी हो, सर्विस तक वह नहीं पहुँचता।
डेटाबेस वाली तरफ़ क्या पहुँचता है: आपका IP पता और वे पाँच अक्षर — वैसे ही जैसे ब्राउज़र की किसी भी रिक्वेस्ट में। यह पेज रिक्वेस्ट cookies के बिना भेजता है। न अकाउंट लगता है, न API key, न रिक्वेस्टों की कोई सीमा, और API के दस्तावेज़ ख़ुद इजाज़त देते हैं कि दूसरे डोमेन की वेबसाइटें उसे सीधे ब्राउज़र से बुलाएँ।
नतीजे का मतलब
“N बार मिला”, “नहीं मिला”, “जाँच नहीं हो पाई”: हर जवाब का मतलब
हर जवाब एक अलग हालत बताता है। “जाँच नहीं हो पाई” कोई कमज़ोर “नहीं मिला” नहीं — वह जवाब है ही नहीं।
| नतीजा | क्या बताता है | क्या नहीं बताता | आगे क्या |
|---|---|---|---|
| डेटा लीक में N बार मिला | आपका यही पासवर्ड उस लीक डेटा में बैठा है जिससे Pwned Passwords बना है; N उसमें उसके आने की गिनती है। | वे अकाउंट किसके थे, और आपके अपने लॉगिन — इन दोनों के बारे में कुछ नहीं। बहुत से अनजान लोग हूबहू एक ही पासवर्ड चुन लेते हैं। | हर अकाउंट से उसे विदा करें। मिले हुए पासवर्ड पर Have I Been Pwned की राय: उसे कभी इस्तेमाल नहीं करना चाहिए। |
| लीक डेटाबेस में नहीं मिला | लौटे हुए किसी भी आख़िरी हिस्से से आपका हिस्सा मेल नहीं खाया, यानी यह पासवर्ड आज के डेटा में नहीं है। | यह नहीं कि उसे भाँपना मुश्किल है, और यह भी नहीं कि वह कभी किसी नक़ली लॉगिन पेज तक नहीं पहुँचा। जिन लीक को किसी ने छापा ही नहीं, वे डेटाबेस तक आए ही नहीं। | ऊपर दिख रहा मज़बूती का अंदाज़ा देखें, और यह पासवर्ड बस एक अकाउंट को दें। |
| जाँच नहीं हो पाई | रिक्वेस्ट अटक गई, या जो लौटा वह ख़ाली था या पढ़ने लायक़ नहीं — मिलान हुआ ही नहीं। सही जवाब हमेशा एक लिस्ट होता है: API में “नहीं मिला” जैसी कोई ग़लती आती ही नहीं। | यह साफ़-सुथरा नतीजा नहीं। पासवर्ड के बारे में यह न हाँ कहता है, न ना। | कुछ देर बाद, या दूसरे कनेक्शन से, जाँच दोहराएँ। |
गिनती 1 होना 10,000 से अच्छी ख़बर नहीं। छपे हुए लीक डेटा में एक बार आना भी पासवर्ड को उन लिस्टों में डाल देता है जिन्हें आज़माया जाता है।
अगर मिल गया
पासवर्ड लीक में मिला: अब क्या करें, एक-एक करके
- 1
वे सारे अकाउंट ढूँढें जहाँ यह अब भी लगा है
पहले ईमेल। Instagram का हेल्प आगाह करता है कि जिसके हाथ आपका ईमेल है, वह शायद आपके Instagram तक भी पहुँच जाएगा। ईमेल के बाद सोशल अकाउंट, फिर जहाँ भी पैसे रखे हों।
- 2
हर जगह उसे रिटायर करें
हर अकाउंट को उसका अपना नया पासवर्ड दें। Instagram और TikTok पर पासवर्ड बदलने से बाक़ी डिवाइस साइन आउट हो जाते हैं। लंबे और अलग-अलग पासवर्ड संभल जाते हैं, क्योंकि NIST के मुताबिक़ सर्विसों को password manager और autofill चलने देना होता है; पासवर्ड गढ़ने का तरीक़ा password strength check वाले पेज पर है।
- 3
देखें कि उससे सच में लॉग इन हुआ या नहीं
“मिला” पासवर्ड के बारे में है, आपके लॉगिन के इतिहास के बारे में नहीं। यह हर अकाउंट की डिवाइस लिस्ट बताती है; Instagram पर उसे कहाँ ढूँढें और एक-एक एंट्री कैसे पढ़ें — Instagram login activity।
- 4
दूसरा फ़ैक्टर लगाएँ
तब लीक हुआ पासवर्ड अकेले अकाउंट नहीं खोल पाएगा। कौन सा तरीक़ा चुनें और हर प्लेटफ़ॉर्म पर स्विच कहाँ है: two-factor authentication।
- 5
नया पासवर्ड खाने में डालकर देखें
सेव करने से पहले नया पासवर्ड सबसे ऊपर के खाने में लिखें।
आपको दिखना चाहिए: जवाब आए: “लीक डेटाबेस में नहीं मिला”।
सिर्फ़ यह पेज नहीं
यही खोज प्लेटफ़ॉर्मों से भी माँगी जाती है
पासवर्ड को लीक लिस्टों से मिलाना आम चलन है, इस साइट का आविष्कार नहीं। NIST की 2025 की गाइडलाइन सर्विसों पर यह ज़िम्मेदारी डालती है कि हर नया पासवर्ड आम, अपेक्षित या लीक हो चुके पासवर्डों की ब्लॉकलिस्ट से मिलाया जाए — पुराने लीक के पासवर्ड उसकी अपनी मिसाल हैं।
प्लेटफ़ॉर्म ख़ुद बताते हैं कि वे ऐसा करते हैं। TikTok के हेल्प के मुताबिक़ वह चोरी करके छापी गई ईमेल-पासवर्ड की लिस्टें बराबर खंगालता है, और जिनका पासवर्ड मेल खाए उनसे उसे बदलने को कहता है। Instagram आगाह करता है जब पासवर्ड कमज़ोर हो या बाहरी स्रोतों से खुल गया हो सकता हो — मसलन, किसी दूसरी साइट पर दोहराया गया हो जहाँ लीक हुआ।
Have I Been Pwned अपने पासवर्ड-डेटाबेस की वजह यही NIST सिफ़ारिश बताता है; उससे कोई भी, बिना सब्सक्रिप्शन और बिना key के, पूछ सकता है।
इसलिए प्लेटफ़ॉर्म की चेतावनी और यहाँ का “मिला” एक ही बात हैं: पासवर्ड आपके सिवा औरों को भी मालूम है। लॉगिन की ख़बर दोनों में से कोई नहीं देता। वह सवाल सिर्फ़ अकाउंट की डिवाइस लिस्ट हल करती है।
आगे क्या होता है
लीक के बाद hacked password किस काम आता है
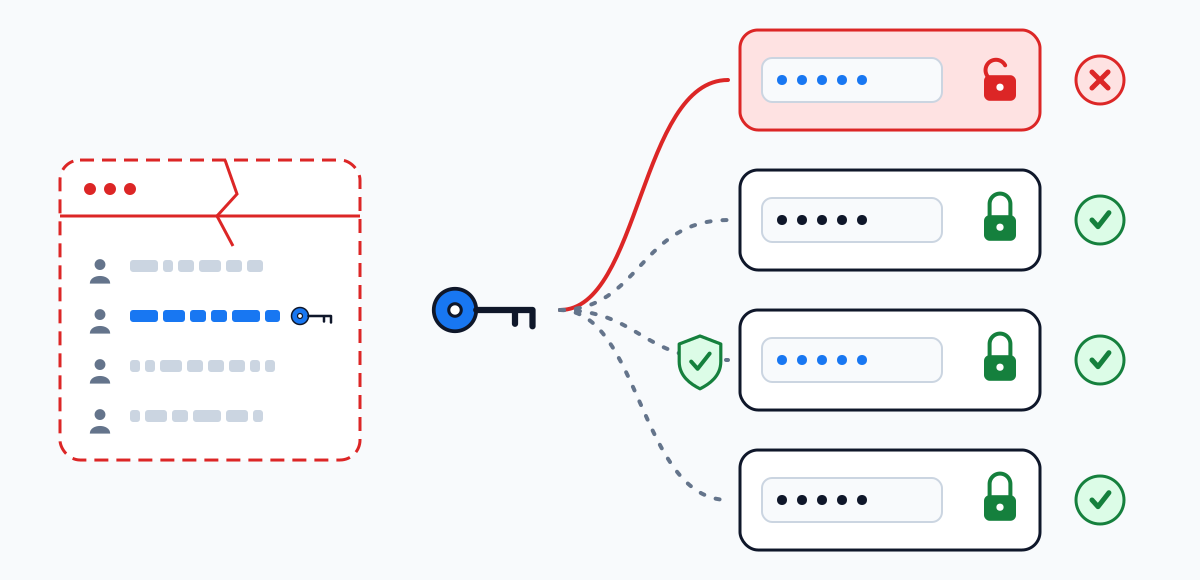
पासवर्ड लीक लिस्टों तक पहुँचते कैसे हैं — फ़िशिंग, दोहराव, मैलवेयर, सर्विसों के लीक — यह पासवर्ड असल में कैसे लीक होते हैं में है। यहाँ बस इतना: लिस्ट में पहुँचने के बाद उसका क्या होता है।
- 1
वह लिस्ट में आ जाता है
लीक छपते ही उसकी ईमेल-पासवर्ड जोड़ियाँ लिस्टों की शक्ल में घूमने लगती हैं। उन्हें वापस समेटने का कोई रास्ता नहीं।
अकाउंट का मालिक इसे कहाँ रोकता है इलाज एक ही है: उस पासवर्ड को छोड़ देना।
- 2
उसे दूसरी जगहों पर चलाया जाता है
TikTok का हेल्प बताता है कि हमलावर बेमेल लीक से मिली जोड़ियाँ उठाकर अलग-अलग प्लेटफ़ॉर्मों पर आज़माते हैं। Google ने 2019 में अपने ही अकाउंटों पर रिसर्च की: अकाउंट हथियाने की ज़्यादातर कोशिशें ऐसे ऑटोमैटिक बॉट करते थे जिनके हाथ दूसरी सर्विसों के लीक पासवर्ड थे।
अकाउंट का मालिक इसे कहाँ रोकता है हर अकाउंट का अपना पासवर्ड।
- 3
दोहराया हुआ अकाउंट खुल जाता है
सिर्फ़ वहाँ, जहाँ वही पासवर्ड रखा था और लॉगिन ने उससे ज़्यादा कुछ नहीं पूछा।
अकाउंट का मालिक इसे कहाँ रोकता है दूसरा फ़ैक्टर हो, तो अकेला पासवर्ड कम पड़ जाता है।
सवाल
Hacked password check: छोटे जवाब
क्या leak checker में पासवर्ड लिखना सुरक्षित है?
यहाँ पासवर्ड ख़ुद पेज से बाहर नहीं जाता और कहीं सेव नहीं होता; बाहर जाते हैं उसके SHA-1 हैश के पाँच अक्षर। फिर भी बेहतर है कि पुराना पासवर्ड या कोई नया उम्मीदवार जाँचें। जो पासवर्ड आज अकाउंट खोलता है, उसकी जगह बस उसी अकाउंट की लॉगिन स्क्रीन है।
मेरा पासवर्ड 3 बार मिला। क्या मेरा अकाउंट हैक हुआ है?
इस गिनती से यह साबित नहीं होता। तीन बस इतना है कि हूबहू यही पासवर्ड लीक डेटा में कितनी बार दिखा — और वे दूसरे लोग भी हो सकते हैं जिन्होंने यही चुना। अकाउंट में कोई घुसा या नहीं, यह उसकी लॉग इन डिवाइसों की लिस्ट में दिखता है। पासवर्ड तो हर हाल में बदलें।
क्या ईमेल पते से जाँच हो सकती है?
इस पेज पर नहीं — यह सिर्फ़ पासवर्ड लेता है, ईमेल पता कभी नहीं माँगता। Have I Been Pwned ईमेल से खोज अपनी साइट पर अलग से देता है।
क्या इससे पता चलेगा कि मेरा Instagram पासवर्ड हैक हुआ है?
यह बताता है कि पासवर्ड छपे हुए लीक डेटा में है या नहीं — यह नहीं कि किसी ने उसे Instagram पर चलाया। उसके लिए Password and security → Where you're logged in खोलें। जब पासवर्ड खुल गया हो सकता है, Instagram अपनी तरफ़ से भी चेतावनी दे सकता है।
इस डेटाबेस में कितने पासवर्ड हैं?
संख्या हम नहीं लिखते: Pwned Passwords का पेज आज का कुल आँकड़ा नहीं छापता, और पुराने आँकड़े पुराने पड़ चुके हैं।
ब्राउज़र और फ़ोन में भी पासवर्ड की अपनी जाँच होती है। क्या यह वही है?
उन्हें हमने परखा नहीं, इसलिए बस इसी पेज का तरीक़ा बताते हैं: SHA-1 ब्राउज़र में बनता है, पाँच अक्षर बाहर जाते हैं, मिलान आपके डिवाइस पर होता है।
साथ रख लें
इस पेज को अपने प्लान की तरह सेव करें
पेज प्रिंट कर लें या PDF में सेव कर लें, ताकि सेटिंग्स खोलते समय सारे स्टेप फ़ोन के पास रहें। पासवर्ड वाले खाने में जो लिखा था, वह पहले मिटा दिया जाता है और कभी प्रिंट नहीं होता।
- प्रिंट में इस पेज का हर रास्ता और हर जवाब पूरा खुला होता है
- फ़ाइल आपका अपना ब्राउज़र बनाता है — कुछ भी अपलोड नहीं होता
- यह साइट किसी के अकाउंट में लॉग इन नहीं करती और कोई username नहीं माँगती
आगे कहाँ