instagram phishing link · fake login page · नक़ली लॉगिन पेज · phishing link kaise pehchane
Fake login page या Instagram phishing link: टाइप करने से पहले कैसे पहचानें और पासवर्ड डाल दिया हो तो क्या करें
नक़ली लॉगिन पेज असली जैसा इसलिए दिखता है कि वह उसकी नक़ल है। जिन दो चीज़ों की नक़ल नहीं हो सकती, वे हैं — वह पता जिस पर पेज खुला है, और वह जगह जहाँ से संदेश सच में आया।
आम phishing संदेश का नमूना · कोई असली संदेश नहीं
Instagram और Facebook, दोनों ऐप के अंदर उन ईमेल की लिस्ट रखते हैं जो उन्होंने वाक़ई भेजे — इसलिए फ़िशिंग ईमेल वहीं जाँचा जाता है, उसकी शक्ल देखकर नहीं। और अगर पासवर्ड लिखा जा चुका है, तो क़दमों का एक क्रम अब भी काम करता है।
आप जहाँ हैं, वहाँ से
Phishing link या असली संदेश: क्या करें — आप जहाँ हैं, उसके हिसाब से
चार अलग पल, चार अलग पहले क़दम। Meta सेटिंग्स को “Meta Account” में ले जा रहा है, इसलिए फ़ोन पर मेन्यू में Accounts Center लिखा हो सकता है या Meta Account।
लिंक को छोड़िए, अकाउंट तक अपने रास्ते पहुँचिए
Instagram फ़िशिंग को ऐसा संदेश या लिंक बताता है जो आपकी निजी जानकारी निकलवाना चाहता है, अक्सर अकाउंट बंद या मिटाने की धमकी के साथ। “Phishing link kaise pehchane” का सबसे पक्का जवाब: लिंक की ज़रूरत ही न रहे।
- ऐप होम स्क्रीन से चलाएँ, या एड्रेस बार में instagram.com ख़ुद लिखें।
- असली चेतावनी अकाउंट के अंदर इंतज़ार करती मिलेगी; नक़ली वहाँ नहीं होगी।
- Instagram अकाउंट की सुरक्षा की बात Direct में नहीं उठाता, इसलिए उस बारे में आया DM Instagram का नहीं है।
- जो ईमेल ख़ुद को Instagram बताए और गड़बड़ लगे, उसे [email protected] पर फ़ॉरवर्ड कर सकते हैं।
सोचिए कि यहाँ कैसे पहुँचे, फिर टैब बंद कीजिए
CISA की फ़िशिंग वाली लिस्ट की दो बातें ठीक इसी पल की हैं: ज़रा-से हटे हुए पते, और छोटे किए लिंक जो मंज़िल छिपाते हैं।
- फ़ैसला रास्ता करता है। ऐप आपने खोला या पता आपने लिखा — ठीक। किसी संदेश का लिंक लाया — फ़िशिंग यही रास्ता अपनाती है।
- नक़ल पेज की बनती है, उसके पते की नहीं — इसलिए लोगो नहीं, एड्रेस बार पढ़िए।
- जो फ़ॉर्म मेलबॉक्स का पासवर्ड भी माँगे, वह लॉगिन पेज है ही नहीं। Trend Micro को ऐसे नक़ली Instagram पेज मिले जो ठीक यही माँगते थे।
हद कहाँ है मिलते-जुलते पतों की कोई छपी लिस्ट हमें नहीं मिली जिससे मिलाया जा सके, और Instagram का हेल्प भी कोई लिस्ट नहीं देता। जाँच वह रास्ता है जिससे आप आए।
उसे Recent emails में ढूँढिए
प्लेटफ़ॉर्म ऐप के अंदर वे ईमेल दिखाता है जो उसने सच में भेजे। इनबॉक्स का हाल का ईमेल वहाँ नहीं है, तो उसकी पुष्टि नहीं होती — उसके लिंक को हाथ न लगाएँ। हर लिस्ट की अपनी अवधि है: Instagram पर 14 दिन; Facebook पर सुरक्षा ईमेल एक साल, बाक़ी दो दिन। दोनों स्क्रीन, मेन्यू के रास्तों के साथ, ठीक नीचे हैं।
हद कहाँ है भेजने वाले की लाइन कमज़ोर जाँच है: Instagram के अपने हेल्प पेज भेजने वाले डोमेन की दो अलग लिस्टें देते हैं।
Recent emails कहाँ हैपहले पासवर्ड, बाक़ी बाद में
नक़ली पेज जो भी लिखा जाए, बिना परखे रख लेता है — मानिए कि वह पहुँच गया। Instagram का पासवर्ड बदलने से बाक़ी हर डिवाइस साइन आउट हो जाता है — इसीलिए यह पहला क़दम है।
छह क़दमनिशानियाँ
फ़िशिंग संदेश और fake login page की निशानियाँ — और इन्हें कौन बताता है
| निशानी | कैसी दिखती है | कौन बताता है |
|---|---|---|
| जल्दबाज़ी और धमकी | “अभी कुछ न किया तो अकाउंट ब्लॉक या डिलीट हो जाएगा।” | CISA; Instagram हेल्प |
| निजी या पैसों की जानकारी की माँग | संदेश में, या जिस पेज पर वह ले जाए वहाँ — लॉगिन, पासवर्ड या कार्ड की जानकारी माँगी जाती है। | CISA |
| छोटे किए हुए लिंक | लिंक से पता नहीं चलता कि वह कहाँ ले जाएगा। | CISA |
| थोड़ा-सा ग़लत पता | भेजने वाले का पता, या पेज का पता, असली से ज़रा-सा अलग है। | CISA |
| Direct में सुरक्षा का संदेश | आपके अकाउंट की सुरक्षा के बारे में DM। Instagram ऐसे संदेश नहीं भेजता। | Instagram हेल्प |
| जो भी लिखो, मान लेने वाला पेज | नक़ली लॉगिन कुछ भी मान लेता है: उसके पास मिलाकर देखने को कुछ है ही नहीं। | Trend Micro, 2021 |
| ईमेल का पासवर्ड भी | फ़ॉर्म Instagram के साथ-साथ आपके ईमेल अकाउंट का पासवर्ड भी माँगता है। | Trend Micro, 2021 |
| ईमेल में पासवर्ड की माँग | Facebook कहता है कि वह ईमेल में कभी आपका पासवर्ड नहीं माँगेगा। | Facebook हेल्प |
Trend Micro के दर्ज किए मामलों में चारा था “copyright तोड़ने” का नोटिस और verification बैज का लालच। CISA की गाइडेंस वे रास्ते बताती है जिनसे फ़िशिंग पहुँचती है: ईमेल, SMS, मैसेंजर और फ़ोन कॉल।
ऐप के अंदर
कहाँ जाँचें कि ईमेल सच में Instagram या Facebook से आया है
Instagram — Recent emails. Profile → Menu → Meta Account → Login and security → Recent emails (कुछ अकाउंट पर: Accounts Center → Password and security)। पिछले 14 दिन के आधिकारिक ईमेल, दो टैब में — Security और Other। ईमेल का बदलाव पलटने वाला संदेश [email protected] से आता है और यहाँ भी दिखता है।
Facebook — Recent emails. Settings and privacy → Settings → Accounts Centre → Password and security → Security checks → Recent emails, या facebook.com/recent_emails/security। सुरक्षा वाले ईमेल एक साल तक रहते हैं, बाक़ी दो दिन। Facebook यह भी कहता है कि वह ईमेल में पासवर्ड कभी नहीं माँगता और न अटैचमेंट में भेजता है।
भेजने वाले की लाइन क्यों नहीं। Instagram के हेल्प का एक लेख @mail.instagram.com को आधिकारिक डोमेन में गिनता है; फ़िशिंग वाला लेख अलग लिस्ट देता है, जिसमें यह नहीं है। ईमेल को ऐप से मिलाएँ।
पासवर्ड लिखने के बाद
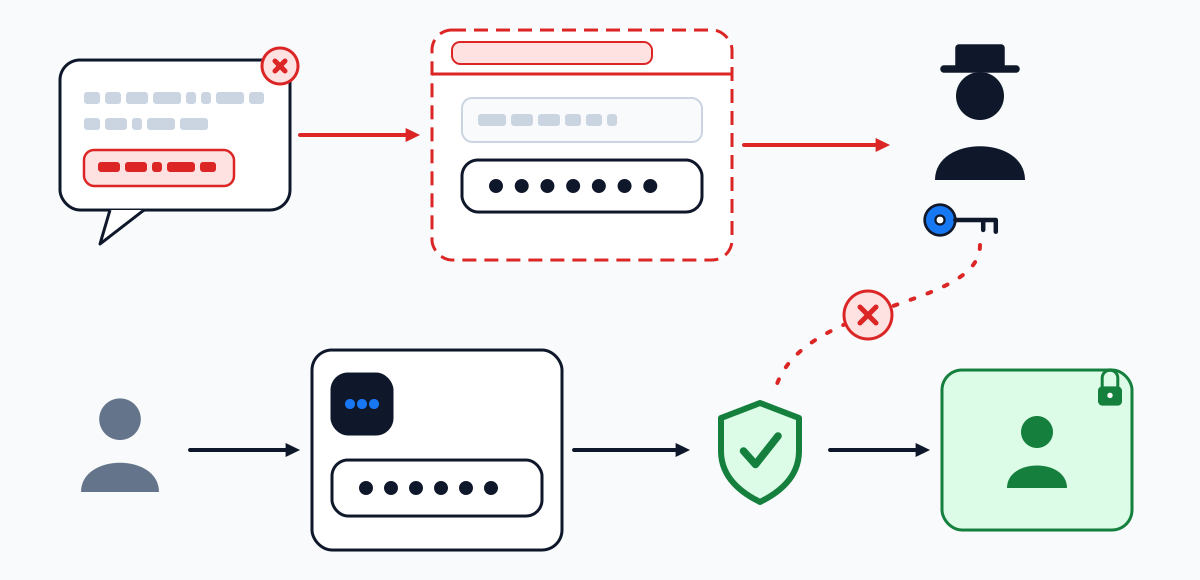
नक़ली लॉगिन पेज आपके पासवर्ड के साथ क्या करता है
नक़ली Instagram पेजों की वह कड़ी जो Trend Micro ने 2021 में खोली, एक-एक जोड़ — और वह जगह जहाँ मालिक अब भी उसे तोड़ सकता है।
- 1
जो लिखो, मंज़ूर
नक़ल username और पासवर्ड माँगती है — कभी मेलबॉक्स का पासवर्ड भी — और कोई भी मान बिना परखे रख लेती है।
अकाउंट का मालिक इसे कहाँ रोकता है असली पासवर्ड लिखा था? मानिए कि वह पहुँच चुका।
- 2
मालिक बाहर
अंदर घुसते ही हमलावर नया पासवर्ड रख देता है, और मालिक साइन इन नहीं कर पाता।
अकाउंट का मालिक इसे कहाँ रोकता है उससे पहले पहुँचिए और ख़ुद बदलिए। अकाउंट का ईमेल बदला गया हो, तो पुराने पते पर आया [email protected] का संदेश उसे पलट देता है।
- 3
फिरौती की माँग
फिर पैसों की माँग आई। दर्ज मामलों में भुगतान के बाद भी अकाउंट नहीं लौटे।
अकाउंट का मालिक इसे कहाँ रोकता है लौटने का रास्ता सिर्फ़ प्लेटफ़ॉर्म से होकर जाता है: instagram.com/hacked।
- 4
चारा आपके कॉन्टैक्ट तक
पकड़े गए अकाउंट से वही चारा उसके कॉन्टैक्ट को भेजा गया, और अकाउंट आगे बिके।
अकाउंट का मालिक इसे कहाँ रोकता है कॉन्टैक्ट को किसी दूसरे ज़रिए से चेता दें कि आपके अकाउंट से आए लिंक न खोलें।
संदेश को तौलें
क्या यह संदेश फ़िशिंग है? छह निशानियाँ, वज़न के साथ
सामने वाले संदेश पर जो सच है, उसे चुनिए। नतीजा बताता है कि पहले क्या करें; यह फ़ैसला नहीं है।
अगर लिख दिया
नक़ली लॉगिन पेज पर पासवर्ड डाल दिया? छह क़दम, क्रम से
- 1
आधिकारिक ऐप या साइट से पासवर्ड बदलिए
बाक़ी सब से पहले। Instagram पर नया पासवर्ड रखते ही हर दूसरा डिवाइस साइन आउट हो जाता है; TikTok पर भी पासवर्ड बदलने से यही होता है।
आपको दिखना चाहिए: आपके दूसरे डिवाइस फिर से साइन इन माँगते हैं।
- 2
मेलबॉक्स को भी बचाइए
अगर पेज पर ईमेल का पासवर्ड भी लिखा था, या वह उसी जैसा है, तो उसे बदलिए और मेलबॉक्स पर अलग दूसरा फ़ैक्टर लगाइए। Instagram का हेल्प चेताता है कि जो आपका ईमेल पढ़ सकता है, वह शायद आपके Instagram में भी पहुँच जाएगा।
- 3
अनजान डिवाइस साइन आउट कीजिए
Instagram और Facebook उन्हें Password and security → Where you're logged in में दिखाते हैं। वह लिस्ट कैसे पढ़ें और अजनबी शहर का क्या मतलब है: Instagram login activity।
- 4
अकाउंट के संपर्क देखिए
बदला गया ईमेल पुराने पते से पलटता है: Instagram [email protected] से ऐसा लिंक भेजता है जो बदलाव रद्द करता है, और Facebook ख़ास लिंक वाला संदेश भेजता है।
- 5
दूसरा फ़ैक्टर जोड़िए
इसके बाद नक़ली पेज से उठाया गया पासवर्ड अकेले अकाउंट नहीं खोलता। हर प्लेटफ़ॉर्म के तरीक़े और मेन्यू: two-factor authentication।
- 6
पेज की शिकायत कीजिए
फ़िशिंग ईमेल [email protected] पर फ़ॉरवर्ड करें। भारत में पैसे गए हों या पहचान का इस्तेमाल हो रहा हो, तो 1930 और cybercrime.gov.in शिकायत लेते हैं — यह शिकायत का रास्ता है, अकाउंट वापसी का नहीं (ब्योरा)। पहले ही बाहर हो चुके हैं: Instagram वापसी के रास्ते।
सवाल
Fake login page: छोटे जवाब
कैसे पता करें कि Instagram का लिंक phishing link है?
लिंक को परखना ज़रूरी नहीं — उसके चारों ओर से निकल जाइए। ऐप अपने-आप खोलिए और वही सूचना वहाँ ढूँढिए। समय-सीमा वाली धमकी, छोटा किया लिंक और लगभग सही पता — यही आम पहचान हैं।
कैसे जाँचें कि Instagram का ईमेल असली है?
उसे ऐप के Recent emails में ढूँढिए (Menu → Meta Account → Login and security)। उस लिस्ट में पिछले 14 दिन के Instagram के आधिकारिक ईमेल हैं; उस अवधि का ईमेल उसमें नहीं, तो उसकी पुष्टि नहीं होती — भेजने वाले की लाइन चाहे जो कहे। पुराना ईमेल इसलिए भी नहीं दिखता कि लिस्ट आगे बढ़ गई।
लिंक खोला था, पर कुछ लिखा नहीं। क्या अकाउंट ख़तरे में है?
नक़ली लॉगिन पेज सिर्फ़ वही समेटता है जो उसमें लिखा जाए, तो उसे आपसे पासवर्ड नहीं मिला। CISA यह ज़रूर याद दिलाता है कि लिंक और अटैचमेंट मैलवेयर भी ला सकते हैं — पेज ने जो इंस्टॉल करने या चलाने को कहा, वह न करें। बाक़ी तसल्ली Where you're logged in से हो जाएगी।
क्या यहाँ Instagram phishing link या fake login page मिलता है?
नहीं। यह पेज ऐसे पेज को पहचानने और उससे सामना होने के बाद के क़दमों के बारे में है। बनाने का कोई तरीक़ा यहाँ नहीं।
क्या two-factor authentication फ़िशिंग रोक देता है?
ज़्यादातर, पूरी तरह नहीं। Google की 2019 की रिसर्च में, उसके अपने अकाउंट पर, SMS कोड ने थोक फ़िशिंग के 96% हमले रोके और डिवाइस पर आई पुष्टि ने 99%। ये Google के आँकड़े हैं, Instagram के नहीं।
नक़ली Instagram लॉगिन पेज की शिकायत कहाँ करें?
जिस संदेश से वहाँ पहुँचे, वह [email protected] पर भेजिए। भारत में ठगी या पहचान की चोरी की शिकायत 1930 पर या cybercrime.gov.in पर होती है।
साथ रख लें
इस पेज को अपने प्लान की तरह सेव करें
पेज प्रिंट कर लें या PDF में सेव कर लें, ताकि सेटिंग्स खोलते समय सारे स्टेप फ़ोन के पास रहें। चेकलिस्ट के निशान साथ आते हैं।
- प्रिंट में इस पेज का हर रास्ता और हर जवाब पूरा खुला होता है
- फ़ाइल आपका अपना ब्राउज़र बनाता है — कुछ भी अपलोड नहीं होता
- यह साइट किसी के अकाउंट में लॉग इन नहीं करती और कोई username नहीं माँगती