password hack apk · hacking panel · hacker typer · password cracker
Instagram password hack apk, hacking panel, hacker typer, password cracker: इन्हें इंस्टॉल करने वाले के साथ असल में क्या होता है
“Instagram id hack apk” हो या कोई panel — इनमें से कोई भी Instagram से पासवर्ड नहीं निकालता, क्योंकि Instagram पासवर्ड की कॉपी रखता ही नहीं।
आम hack ऐप की स्क्रीन का नमूना · कोई असली ऐप नहीं
apk बस अपनी लॉगिन स्क्रीन दिखाकर वही रख सकता है जो आप उसमें लिखें। Hacker Typer मज़ाक़ वाली साइट है। Password cracker को चोरी हुआ हैश चाहिए, और वह username से नहीं मिलता। “Instagram hacking panel v3” की जाँच हमें कहीं छपी हुई नहीं मिली। आपको जो मिला, वह चुनें।
एक-एक टूल
Password hack apk, hacking panel, Hacker Typer, password cracker: हर एक असल में क्या है
ये नाम उन्हीं खोजों से लिए गए हैं जिनसे लोग यहाँ पहुँचते हैं। हर एक के बारे में: वह क्या है, उस पर क्या दर्ज हुआ है, और जानकारी कहाँ ख़त्म हो जाती है।
apk अपनी ही लॉगिन स्क्रीन दिखाता है
“Instagram password hack apk”, “Instagram id hack apk”, “hacking apk”: आपके फ़ोन का ऐप Instagram के सर्वर से पासवर्ड नहीं पढ़ सकता। ऐसे ऐप जो करते पकड़े गए हैं, वह इससे कहीं सीधा है।
- 2022 में Meta ने Android और iOS के 400 से ज़्यादा ऐप बताए — फ़ोटो एडिटर, गेम, VPN, यूटिलिटी — जो “Login With Facebook” करवाते थे और उसमें लिखा गया लॉगिन और पासवर्ड चुरा लेते थे।
- थर्ड-पार्टी ऐप पर Instagram का हेल्प कहता है: ऐसी कोई सर्विस Instagram से जुड़ी या उसकी मंज़ूर की हुई नहीं है, और जिस ऐप को आपका लॉगिन या token मिला, उसे अकाउंट की पूरी पहुँच मिल गई — निजी मैसेज समेत।
- बदले हुए Instagram ऐप (apk “mod”): McAfee Labs के एक लेख का हवाला मिलता है कि एक mod लिखा हुआ लॉगिन किसी तीसरे को भेजता था। वह लेख हमसे खुला नहीं; हम उसे सिर्फ़ सर्च नतीजों के सार से जानते हैं, इसलिए ब्योरा नहीं दे रहे।
- स्टोर के बाहर से लिया गया apk स्टोर की जाँच से नहीं गुज़रा होता। Google के मुताबिक़ Play Protect, Play Store के ऐप डाउनलोड होने से पहले उनकी सुरक्षा जाँच करता है, और डिवाइस में दूसरी जगहों से आए नुक़सानदेह हो सकने वाले ऐप भी देखता है।
हद कहाँ है हमने जो भी स्रोत पढ़ा, उसमें ऐसा कोई apk दर्ज नहीं जो किसी और का पासवर्ड लाकर दे। हर दर्ज मामला उल्टी दिशा में चलता है: इंस्टॉल करने वाले का अपना लॉगिन फ़ोन से बाहर जाता है।
“Hacking panel” एक वादा है, जिसकी कोई छपी जाँच हमें नहीं मिली
“Hacking panel v2”, “Instagram hacking panel v3”: वर्शन नंबर से लगता है कि कोई सॉफ़्टवेयर है जो बेहतर होता जा रहा है। हमने ढूँढा कि किसी प्लेटफ़ॉर्म या सिक्योरिटी कंपनी ने ऐसे किसी panel को खोलकर देखा हो — कुछ नहीं मिला।
- उसके बिना भी इतना कहा जा सकता है: Instagram कहता है कि वह आपके पासवर्ड की कॉपी कभी नहीं रखता। Meta salt के साथ हैश रखने की बात बताता है, और NIST सर्विसों से यही माँगता है।
- इसलिए username माँगने वाले panel के पास लाने को पढ़ने लायक़ कुछ नहीं है — वर्शन चाहे कोई भी हो।
- पड़ोस की एक क़िस्म, “generator”, की जाँच ज़रूर छपी है। Malwarebytes ने 2015 में एक को खोलकर देखा: चलती हुई “हैकर” लाइनें, “सफल” का संदेश, फिर “verify” की माँग — और आगे सर्वे और ऑफ़र, जो निजी जानकारी जमा करते थे। पीछे कोई generator नहीं था। वह गेम के कोड का generator था, जिसे एक Instagram पेज से फैलाया जा रहा था — उससे यह पता चलता है कि यह क़िस्म कैसे बनी होती है, यह नहीं कि कोई ख़ास panel क्या करता है।
हद कहाँ है कोई ख़ास panel अपने पास आने वाले के साथ क्या करता है — यह जानने का दावा हम नहीं करते। हमें बस इतना पता है कि वह क्या नहीं कर सकता।
Hacker Typer मज़ाक़ वाली साइट है
“Hacker typer Instagram” की खोज hackertyper.net या उसकी किसी नक़ल तक ले जाती है।
- कोई भी बटन दबाइए, स्क्रीन पर फ़िल्मों जैसा कोड आने लगता है। साइट के मुताबिक़ यह इस चाह से बनी कि फ़िल्मों वाले हैकर जैसा दिखा जा सके।
- इसके लेखक ने लिखा है कि वह किसी की निजी चीज़ हैक नहीं करेगा, और ऐसी फ़रमाइशें न भेजने को कहा है।
- यह आपसे कुछ नहीं लेती और कुछ खोलती भी नहीं। जिस वीडियो में कोई तेज़ी से चलते कोड के साथ “Instagram हैक” करता दिखे, वह ठीक यही हो सकता है।
हद कहाँ है यह ब्योरा hackertyper.net का है। दूसरे नामों वाली नक़लें हमने नहीं जाँचीं।
Password cracker अंदाज़ा लगाता है — और उसे कुछ चाहिए जिससे मिलाकर देखे
“Password cracker”, “Instagram password cracker”: crack करने वाले प्रोग्राम सच में होते हैं। वे एक-एक करके पासवर्ड आज़माते हैं, जब तक कोई चोरी हुए हैश से मेल न खा जाए। यह प्लेटफ़ॉर्म से बाहर होता है — उस लीक डेटा पर जो पहले से किसी के पास है।
- जिस साइट के पास सिर्फ़ username है, उसके पास हैश नहीं है। उसके पास crack करने को कुछ है ही नहीं।
- सीधे लॉगिन पेज पर अंदाज़े लगाना एक हद पर रुक जाता है: NIST सर्विसों से कहता है कि ग़लत लॉगिन की कोशिशों की गिनती सीमित रखें।
- अंदाज़ा जहाँ चल जाता है, वे हैं कमज़ोर और कई जगह दोहराए गए पासवर्ड — इसीलिए लंबाई और हर अकाउंट का अलग पासवर्ड मायने रखते हैं।
मानकर चलिए कि पासवर्ड किसी को पता है
apk था, panel था या “verify” वाला पेज — अगर उसमें असली लॉगिन लिखा गया, तो उसे गया हुआ मानिए। क़दमों का क्रम मायने रखता है, और पहला क़दम पासवर्ड है।
छह क़दम, क्रम सेआपकी क़ीमत पर
“Password hack” टूल इस्तेमाल करने वाले से क्या ले जाता है
इस हिसाब से पढ़ें कि आपसे क्या करने को कहा गया। आख़िरी कॉलम बताता है कि ऐसी चीज़ को किसने खोलकर देखा।
| आपसे क्या करने को कहा गया | यह क्या ले जाता है | आपको क्या मिलता है | किसने दर्ज किया |
|---|---|---|---|
| ऐप के अंदर “अकाउंट जोड़ने के लिए” लॉग इन करें | आपका अपना लॉगिन और पासवर्ड। | कुछ नहीं। जो अकाउंट आपने लिखा, वह अब किसी और के लिए खुला है। | Meta, 2022 — 400 से ज़्यादा ऐप |
| “Human verification” पूरा करें | सर्वे और ऑफ़र में भरी गई निजी जानकारी। | कोई पासवर्ड नहीं। पेज के पीछे कोई generator था ही नहीं। | Malwarebytes Labs, 2015 |
| Instagram की नक़ल वाले पेज पर लॉग इन करें | Username, पासवर्ड, कभी-कभी ईमेल का पासवर्ड भी। पेज जो भी लिखो, मान लेता है। | बदला हुआ पासवर्ड, पैसे की माँग, आपके कॉन्टैक्ट को वही संदेश। पैसे देने पर भी अकाउंट वापस नहीं मिले। | Trend Micro, 2021 |
| कोई कमांड पेस्ट करें, या किसी मशहूर प्रोग्राम की “फ़्री” कॉपी इंस्टॉल करें | वह सब जो जानकारी चुराने वाला प्रोग्राम जमा करता है। चेतावनी में गिनाया गया है: लॉगिन की जानकारी, क्रिप्टो वॉलेट, ब्राउज़र एक्सटेंशन का डेटा और MFA का डेटा। | डिवाइस में मैलवेयर। | FBI और CISA, 2025 — LummaC2 पर चेतावनी |
| “स्पेशलिस्ट” को key, access या activation के पैसे दें | पहले एडवांस, फिर “server access”, “verification”, “software”, “final activation” के नाम पर और पैसे। | नक़ली लॉगिन पेज, या आपके पास आया कोड आगे भेजने की माँग। | Bitdefender, 2026 |
ये स्रोत पड़ोस के मामले बताते हैं, और हम इन्हें आपस में मिलाते नहीं। Meta की रिपोर्ट Facebook लॉगिन के बारे में है। Malwarebytes वाला पेज कोड का generator था। LummaC2 वाली चेतावनी संस्थाओं के लिए लिखी गई है और एक stealer के बारे में है, “hack” टूल की पूरी क़िस्म के बारे में नहीं। इनमें से किसी ने “Instagram password hack” नाम की चीज़ नहीं जाँची। इन सबमें एक बात साझा है — दिशा: इस्तेमाल करने वाले से कुछ जाता है, उसके पास कुछ नहीं आता।
Password cracker
Password cracker: इसमें सच क्या है
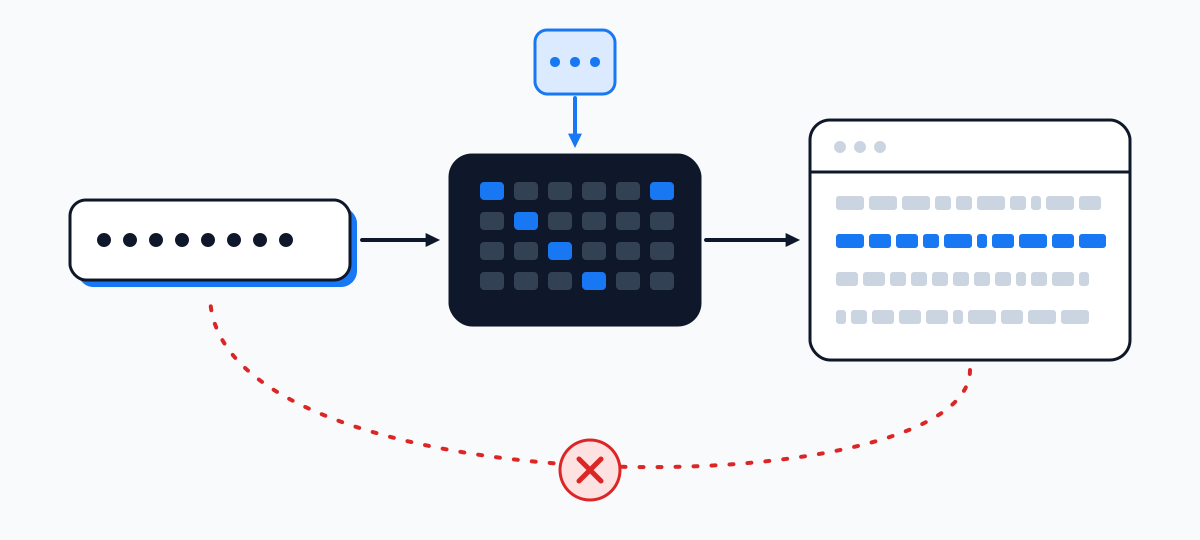
Password cracker अंदाज़ा लगाने वाला प्रोग्राम है। वह हैश लेता है — यानी वह एकतरफ़ा रूप जिसमें सर्विस पासवर्ड रखती है — और एक-एक करके पासवर्ड आज़माता है, जब तक किसी का हैश वही न निकल आए। NIST की 2025 की गाइडलाइन इसी को ध्यान में रखकर लिखी गई है: पासवर्ड salt और हैश के साथ, ऐसे रूप में रखे जाएँ जो ऑफ़लाइन हमले को झेल सके।
इससे दो बातें निकलती हैं। पहली: cracker को हैश चाहिए, और हैश सर्विस के अपने डेटाबेस के लीक से निकलता है — वेब पेज में लिखे username से नहीं। दूसरी: लॉगिन स्क्रीन पर अंदाज़े लगाना अलग मामला है — NIST सर्विसों से ग़लत लॉगिन कोशिशें सीमित रखने को कहता है।
सबसे पहले क्या आज़माया जाता है, यह बेतरतीब नहीं होता। पासवर्ड की मज़बूती पर NIST का परिशिष्ट कहता है कि बहुत छोटे पासवर्ड brute-force और dictionary हमलों के आगे टिकते नहीं, और बनावट के नियमों पर लोग बहुत अंदाज़ा लगाने लायक़ ढंग से चलते हैं। NIST यह भी चाहता है कि सर्विस हर नया पासवर्ड पहले लीक हो चुके पासवर्डों से मिलाकर देखे — यानी वही, जो सबसे पहले आज़माए जाएँगे।
तो “password cracker” का सही मतलब यह है: लीक के बाद छोटे और दोहराए गए पासवर्डों के लिए ख़तरा, और उसके किसी काम का नहीं जिसके पास सिर्फ़ username है। आपका अपना पासवर्ड कहाँ खड़ा है, यह यहीं देख सकते हैं: password strength check अंदाज़े का हिसाब लगाता है, और password leak check उसे लीक डेटा में ढूँढता है।
असल में यह कैसे होता है
पासवर्ड असल में कैसे हैक होते हैं: लीक, फ़िशिंग और वही पासवर्ड दोबारा
ऊपर का कोई भी टूल इनमें हिस्सा नहीं लेता। हर रास्ता अकाउंट के मालिक से या किसी दूसरी साइट से शुरू होता है, और हर एक पर ऐसी जगह है जहाँ मालिक उसे रोक सकता है।
- 1
किसी दूसरी साइट का लीक
जिस साइट पर कभी अकाउंट बनाया था, वहाँ से यूज़रों के ईमेल और पासवर्ड बाहर आ जाते हैं। फिर क्या होता है, TikTok का हेल्प बताता है: बेमेल लीकों से निकली जोड़ियाँ अलग-अलग प्लेटफ़ॉर्म पर चलाकर देखी जाती हैं। Google की 2019 की रिसर्च (NYU और UC San Diego के साथ) के मुताबिक़ Google अकाउंट हथियाने की ज़्यादातर कोशिशें ऐसे ऑटोमैटिक बॉट करते थे जिनके पास दूसरी जगहों के लीक का डेटा था।
अकाउंट का मालिक इसे कहाँ रोकता है हर अकाउंट का अपना पासवर्ड, और दूसरा फ़ैक्टर: उसी रिसर्च में रिकवरी फ़ोन पर आए SMS कोड ने बॉट की हर ऑटोमैटिक कोशिश रोकी। कोई पुराना पासवर्ड password leak check में देखें।
- 2
नक़ली लॉगिन पेज
जल्दी मचाने वाला संदेश लॉगिन स्क्रीन की नक़ल पर ले जाता है। CISA आम निशानियाँ गिनाता है: हड़बड़ी और धमकी, निजी जानकारी की माँग, छोटे किए लिंक, ज़रा-से ग़लत पते। Instagram जोड़ता है कि ऐसे संदेश अक्सर अकाउंट बंद या मिटाने की धमकी देते हैं।
अकाउंट का मालिक इसे कहाँ रोकता है लिंक छोड़कर ऐप ख़ुद खोलें; Instagram अकाउंट की सुरक्षा की बात Direct में नहीं करता। पेज को अलग कैसे पहचानें: नक़ली लॉगिन पेज।
- 3
ऐप या “टूल” जो लॉग इन करवाता है
ऊपर की टेबल की हर लाइन। Instagram कहता है कि अपनी लॉगिन स्क्रीन दिखाने वाली थर्ड-पार्टी सर्विसें उससे जुड़ी या उसकी मंज़ूर की हुई नहीं हैं, और लॉगिन सौंपने से “complete access to your account” मिल जाता है। जो hack टूल खोजने निकला, लॉगिन उसी का इकट्ठा होता है।
अकाउंट का मालिक इसे कहाँ रोकता है पासवर्ड सिर्फ़ आधिकारिक ऐप या साइट में लिखें।
- 4
डिवाइस पर जानकारी चुराने वाला प्रोग्राम
FBI और CISA की 2025 की चेतावनी एक stealer, LummaC2, के पहुँचने के रास्ते गिनाती है: नक़ली CAPTCHA पेज जो कमांड पेस्ट करवाते हैं, फ़िशिंग लिंक और अटैचमेंट, और मशहूर प्रोग्रामों की नक़ली कॉपी। चलने के बाद वह लॉगिन, क्रिप्टो वॉलेट, ब्राउज़र एक्सटेंशन का डेटा और MFA डेटा समेटता है।
अकाउंट का मालिक इसे कहाँ रोकता है जो वेब पेज कमांड पेस्ट करके चलाने को कहे, उसकी बात कभी न मानें; पैसे वाले प्रोग्राम की “फ़्री” कॉपी अक्सर इसी का ज़रिया होती है।
- 5
छोटा या ढर्रे वाला पासवर्ड
चोरी हुए हैश से अंदाज़ा लगाकर निकलता है, या आम पासवर्डों की लिस्ट से सीधे उठ जाता है। इसीलिए NIST सर्विसों से नया पासवर्ड आम और पहले लीक हुए पासवर्डों से मिलवाता है, और ग़लत लॉगिन की कोशिशें सीमित करवाता है।
अकाउंट का मालिक इसे कहाँ रोकता है लंबाई: अकेला ताला होने पर NIST का न्यूनतम 15 अक्षर है; CISA 16 या ज़्यादा कहता है। अपने पासवर्ड का अंदाज़ा password strength check में लें।
Google के आँकड़े Google अकाउंट के हैं, और LummaC2 वाली चेतावनी एक ही stealer पर है और संस्थाओं के लिए लिखी गई है। दोनों में से कोई Instagram की पड़ताल नहीं; दोनों दिशा दिखाते हैं — पासवर्ड मालिक के हाथ से या किसी दूसरी साइट से निकलता है।
निशानियाँ
कहीं यह “hack टूल” आपके अपने अकाउंट के पीछे तो नहीं था? छह निशानियाँ, वज़न के साथ
साइट या ऐप ने आपसे जो माँगा, उस पर निशान लगाएँ। नतीजा बताता है कि पहले क्या करना है — यह कोई फ़ैसला नहीं है।
अगर इस्तेमाल कर लिया
Hack apk डाल लिया, कमांड पेस्ट कर दी या टूल में लॉग इन किया? छह क़दम
- 1
टूल को दिया पासवर्ड बदलें — आधिकारिक ऐप से
टूल के पास वह सब है जो उसमें लिखा गया, इसलिए सबसे पहले वही पासवर्ड। Instagram पर नया पासवर्ड रखते ही बाक़ी हर डिवाइस से साइन आउट हो जाता है। वही पासवर्ड कहीं और भी है? वहाँ भी बदल दें।
आपको दिखना चाहिए: आपके दूसरे फ़ोन और कंप्यूटर फिर से साइन इन माँगते हैं।
- 2
Apk हटाएँ और उसकी पहुँच काटें
ऐप ख़ुद डिलीट करें, फिर अकाउंट की सेटिंग में हर अनजान थर्ड-पार्टी ऐप की पहुँच हटा दें — अपने-आप पोस्ट करने लगी प्रोफ़ाइल के लिए Instagram यह क़दम भी गिनाता है।
- 3
Play Protect से फ़ोन स्कैन करवाएँ
Android पर, Google के मुताबिक़ Play Protect दूसरी जगहों से आए नुक़सानदेह हो सकने वाले ऐप पकड़ता है और उन्हें बंद कर सकता है या हटा सकता है। Google स्कैन को चालू ही रहने देने की सलाह देता है।
- Google Play Store
- profile icon
- Play Protect
- Settings
- Scan apps with Play Protect
- 4
कमांड पेस्ट की या “फ़्री” प्रोग्राम चलाया? पूरा डिवाइस पढ़ा हुआ मानें
LummaC2 जैसा stealer एक पासवर्ड नहीं, लॉगिन और ब्राउज़र का डेटा समेटता है। किसी दूसरे, साफ़ डिवाइस से सबसे ज़रूरी पासवर्ड बदलें — शुरुआत ईमेल से।
- 5
अनजान डिवाइस निकालें और दूसरा फ़ैक्टर लगाएँ
जिस डिवाइस को नहीं पहचानते, उसे हटाएँ, फिर two-factor authentication चालू करें — Instagram इसे हैकरों के ख़िलाफ़ सबसे असरदार अकेला क़दम कहता है। हर प्लेटफ़ॉर्म के मेन्यू: two-factor authentication; डिवाइस लिस्ट पढ़ना: Instagram login activity।
- 6
टूल को कोड या पैसे दे दिए?
“जानकार” को भेजा गया कोड ही चोरी हुए पासवर्ड को अंदर जाने देता है: लिखे गए पासवर्ड वाले क़दम नक़ली लॉगिन पेज पर देखें। भारत में पैसे गए हों तो 1930 और cybercrime.gov.in (ये क्या करते हैं)। Instagram से बाहर हो चुके हैं: वापसी के रास्ते।
सवाल
Password hack टूल: छोटे जवाब
क्या Instagram password hack apk सच में काम करता है?
जिस मतलब में उसका प्रचार होता है, उसमें नहीं। फ़ोन का ऐप Instagram से पासवर्ड नहीं पढ़ सकता, क्योंकि Instagram उसे पढ़ने लायक़ रूप में रखता ही नहीं। इस क़िस्म के जिन ऐप की जाँच हुई, वे इंस्टॉल करने वाले का ही लॉगिन जमा करते थे।
Hacking panel v2 या Instagram hacking panel v3 क्या है?
यह नाम वे साइटें इस्तेमाल करती हैं जो username से अकाउंट का पासवर्ड देने का वादा करती हैं। हमें किसी panel की छपी हुई जाँच नहीं मिली, इसलिए कोई ख़ास panel कैसे चलता है — यह हम नहीं बताते। वर्शन नंबर से यह नहीं बदलता कि प्लेटफ़ॉर्म के पास क्या है: एकतरफ़ा हैश।
क्या Hacker Typer असली हैकिंग है?
नहीं। कोई भी बटन दबाइए, फ़िल्मों जैसा कोड चलता जाता है। यह मज़े के लिए बनी साइट है, और इसके लेखक ने हैकिंग की फ़रमाइशें न भेजने को कहा है।
क्या password cracker से Instagram अकाउंट खुल सकता है?
Cracker चोरी हुए हैश के सामने अंदाज़े लगाता है। प्लेटफ़ॉर्म के अपने डेटाबेस के लीक के बिना हैश है ही नहीं, और लॉगिन पेज ग़लत कोशिशें सीमित रखता है। अकाउंट असल में दोहराए गए पासवर्ड और नक़ली लॉगिन पेज से जाते हैं।
मैंने बस किसी और का username डाला था। क्या टूल को मुझसे कुछ मिला?
Username सबको दिखता है और टूल को उससे कुछ नहीं मिलता। नुक़सान अगले क़दम से शुरू होता है: आपकी जानकारी वाला सर्वे, डाउनलोड, पेमेंट, या आपका अपना लॉगिन। अगर उससे पहले रुक गए थे, तो पेज बंद कर दें।
क्या अपने अकाउंट के लिए कोई सुरक्षित password hack टूल है?
अपने अकाउंट के लिए इसकी ज़रूरत ही नहीं। भूला हुआ पासवर्ड प्लेटफ़ॉर्म के रीसेट से बदला जाता है, दिखाया नहीं जाता। जो आप ख़ुद जाँच सकते हैं, वह इसी साइट पर है: पासवर्ड लीक डेटा में है या नहीं, और अंदाज़े के आगे कितनी देर टिकेगा।
साथ रख लें
इस पेज को अपने प्लान की तरह सेव करें
पेज प्रिंट कर लें या PDF में सेव कर लें, ताकि सेटिंग्स खोलते समय सारे स्टेप फ़ोन के पास रहें। चेकलिस्ट के निशान साथ आते हैं।
- प्रिंट में इस पेज का हर रास्ता और हर जवाब पूरा खुला होता है
- फ़ाइल आपका अपना ब्राउज़र बनाता है — कुछ भी अपलोड नहीं होता
- यह साइट किसी के अकाउंट में लॉग इन नहीं करती और कोई username नहीं माँगती