


descobrir senha · senha hackeada · força da senha
Hackear senha pelo nome de usuário não funciona Como as senhas vazam de verdade e se a sua já é uma senha hackeada
Hackear senha pelo nome de usuário não funciona. Teste uma senha antiga ou uma nova e veja se ela aparece como senha hackeada em vazamentos conhecidos.
Nada do que você digita aqui é enviado para nós ou guardado. Teste uma senha que você vai criar, ou uma antiga — não a que abre a sua conta hoje.
- Calculado nesta página
- Só 5 caracteres do hash
- Sem cadastro
- Tamanho
- —
- Tempo para adivinhar, ordem de grandeza
- —
A verificação consulta o Pwned Passwords, a base de vazamentos do Have I Been Pwned. Seu navegador calcula o hash da senha e envia só os 5 primeiros caracteres do hash. Como funciona
A Meta, por exemplo, descreve guardar só um hash da senha, sem cópia legível, e o NIST exige o mesmo dos serviços. Uma senha hackeada de verdade sai por outro caminho — reutilização depois de um vazamento, página de login falsa, app que pede o seu login, cópia salva num aparelho. Nenhum site consegue descobrir senha de alguém; aqui você vê em quanto tempo uma senha cai num ataque de adivinhação e se ela já está em listas de vazamentos.
- A estimativa de força é calculada dentro desta página
- A verificação de vazamentos envia 5 caracteres de um hash, nunca a senha
- Sem cadastro, sem pagar nada, sem nome de usuário para digitar
A verificação de vazamentos
Como o teste de senha hackeada funciona sem a sua senha sair da página
O campo lá em cima consulta o Pwned Passwords, a lista gratuita de vazamentos mantida pelo Have I Been Pwned, e só um pedaço de um hash viaja pela rede. O método completo, com o que cada resposta quer dizer, está na página password leak check (em inglês).
- No seu navegador
A senha fica no campo
Nada nesta página envia a senha a um servidor nem a guarda depois que você sai.
- No seu navegador5BAA61E4C9B93F3F0682250B6CF8331B7EE68FD8
Um hash SHA-1 é gerado no seu aparelho
O seu próprio navegador transforma a senha numa impressão digital de 40 caracteres; senhas iguais sempre dão impressões iguais.
- Pela rede5BAA6
Um prefixo de 5 caracteres é enviado
O api.pwnedpasswords.com recebe só os cinco primeiros caracteres. Existem 1.048.576 prefixos assim, e por trás de cada um há uma enorme quantidade de senhas diferentes.
- Pela rede
1D2DA4053E34E76F6576ED1DA63134B5E2A1D72CD07550416C216D8AD296BF5C0AE8E01E4C9B93F3F0682250B6CF8331B7EE68FD81E4DFB1D3F4A0F6B1A2C2A7F6E0B8D9C5A7Os candidatos voltam
A resposta lista todos os hashes vazados com esse prefixo e quantas vezes cada um apareceu, completada com linhas de contagem zero, que o navegador descarta.
- No seu navegador1E4C9…8FD8= 1E4C9…8FD8
O seu navegador compara
A correspondência é procurada no seu aparelho, e o resultado da comparação não é enviado ao serviço.
Não há conta nem chave envolvida: o Pwned Passwords funciona sem cadastro e sem chave de API. Se a consulta falhar, o campo mostra “não foi possível verificar” e nunca apresenta uma falha como resultado limpo.
Descobrir senha
Por que nenhum site consegue descobrir senha pelo nome de usuário
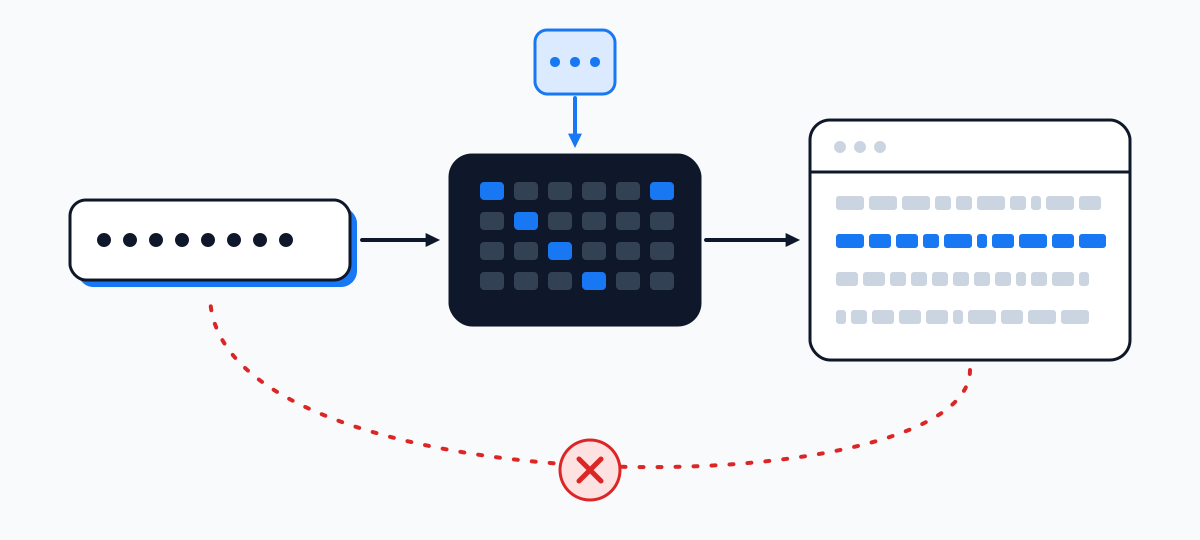
Todo site de “descobrir senha” ou de “hackear senha” parte de uma suposição: a de que a plataforma guarda a sua senha em algum lugar, de um jeito que dá para ler e entregar. Por projeto, ela não guarda.
A central de ajuda do Instagram diz isso numa linha: “We never store a copy of your password” — não guardamos cópia da sua senha. O que a Meta guarda é o resultado de uma função de hash calculada com um sal (a Meta cita o scrypt) e uma chave criptográfica, e cada login é comparado com esse resultado. A diretriz do NIST de 2025 pede o mesmo a qualquer serviço: senhas com sal e hash, de um jeito que resista a ataques offline.
Um hash não roda ao contrário. Com um hash roubado, a única coisa possível é adivinhar — testar candidatas até uma dar o mesmo resultado —, e é por isso que tamanho e reutilização decidem quem perde a conta. O que os programas de adivinhação precisam de verdade está em password cracker (em inglês); onde ficam as senhas que você mesmo salvou está em password finder (em inglês).
Para ser completo: em 2019 a Meta revelou que uma falha interna gravou senhas em formato legível nos seus próprios registros — centenas de milhões de usuários do Facebook Lite, dezenas de milhões no Facebook, milhões no Instagram — e disse não ter encontrado acesso externo nem uso indevido. Foi um defeito dentro da empresa, não uma brecha que algum site consiga alcançar.
Sites, apk e painéis de hackear senha
O que são de fato os sites, apps e “painéis” de hackear senha
Cinco coisas que aparecem para quem procura como hackear senha. Cada uma é desmontada por completo, com fontes, em password hack tools (em inglês); aqui vai a versão curta.
| Nome na busca | O que acontece na tela | O que você perde |
|---|---|---|
| Site “hackear senha” ou “gerador” | Uma animação de “invasão”, depois uma exigência de verificar. | Dados pessoais digitados em pesquisas e ofertas — esquema visto num gerador falso de códigos do Xbox divulgado no Instagram (Malwarebytes, 2015). |
| Cópia de uma página de login | Um formulário de entrada que aceita qualquer senha. | O seu próprio login, depois extorsão e revenda (Trend Micro, 2021). |
| App com “Login With Facebook” | Um jogo, editor ou VPN que quer que você entre com a sua conta. | A senha que você digita (a Meta contou mais de 400 apps assim em 2022). |
| Hacker Typer | Código de filme a cada tecla. | Nada: é um site de brincadeira. |
| “Agente de recuperação”, “hacker ético” | Uma promessa paga de devolver uma conta. | Um pagamento atrás do outro, às vezes um código de login (Bitdefender, 2026). |
Não verificamos a análise completa de arquivos apk modificados do Instagram, e para “painéis de hacking” não achamos análise que pudéssemos citar, por isso nenhum dos dois é descrito aqui. Uma regra do Instagram cobre tudo acima: o login entregue a um app ou site em que você não confia dá a ele acesso completo à conta.
Como as senhas vazam de verdade
Como uma senha é hackeada de fato: cinco caminhos, em resumo
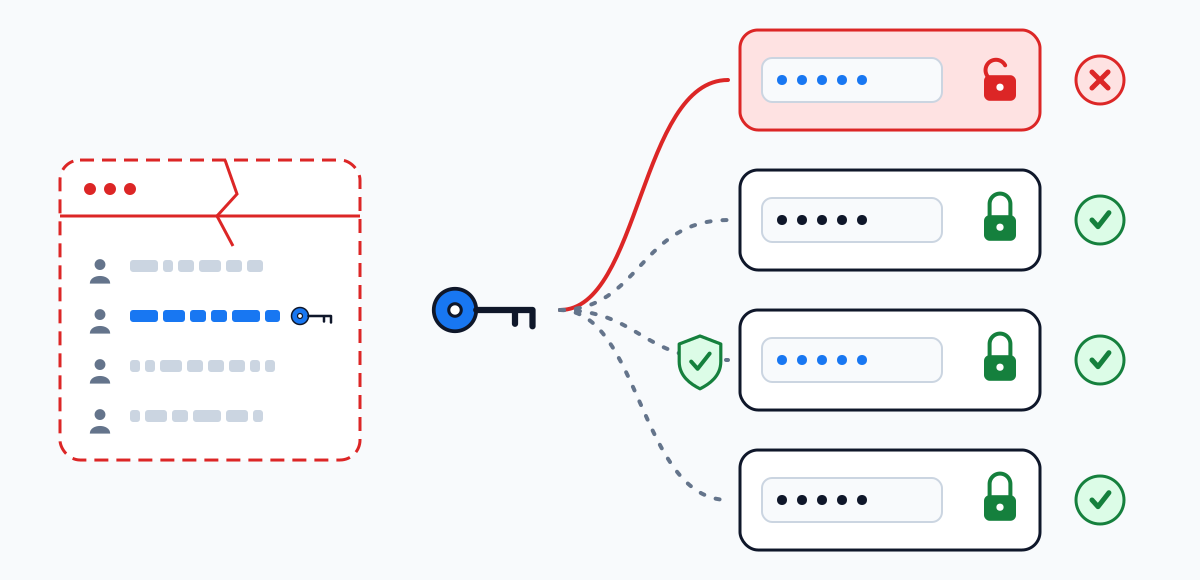
Nenhum deles invade a plataforma. Cada um começa pelo dono ou por outro site. Fontes e o quadro completo estão em how passwords really leak (em inglês).
- 1
Reutilização depois de um vazamento
Pares de e-mail e senha vazados de algum outro site são testados nas grandes plataformas.
Onde o dono interrompe Uma senha diferente para cada conta, mais um segundo fator.
- 2
Uma página de login falsa
Uma mensagem com ameaça ou prazo leva a uma cópia da tela de entrada.
Onde o dono interrompe Entre pelo app, não pelo link. Como reconhecer a cópia: fake login pages (em inglês).
- 3
Um app que quer o seu login
Um app ou “ferramenta” de terceiros mostra o próprio formulário de entrada e guarda o que você digita.
Onde o dono interrompe Entre só no app ou site oficial.
- 4
Um ladrão de informações
O programa malicioso chega por páginas de CAPTCHA falsas, anexos ou cópias falsas de programas populares.
Onde o dono interrompe Nunca execute um comando que uma página pede para você colar.
- 5
Uma senha curta ou comum
É adivinhada a partir de listas, ou quebrada a partir de um hash vazado.
Onde o dono interrompe Tamanho primeiro. Teste uma senha antiga ou uma nova no campo lá em cima.
Força da senha
O que torna uma senha difícil de hackear
Tamanho conta mais que símbolos. A diretriz do NIST de 2025 pede 15 caracteres quando a senha é o único fator, além de uma verificação contra senhas vazadas, e diz aos serviços para não exigir “uma maiúscula, um número, um símbolo”; a CISA sugere 16 ou mais. O Instagram e o TikTok ainda recomendam símbolos e trocas periódicas — a tabela lado a lado está em password strength check (em inglês).
As estimativas abaixo usam a mesma conta do campo lá em cima, supondo que alguém tem um hash roubado e testa dez bilhões de palpites por segundo. Essa velocidade é uma suposição nossa, não uma medição, então leia cada resultado como ordem de grandeza.
futebol123—Uma palavra de dicionário com alguns números no fim — está entre as primeiras coisas que qualquer lista de palpites testa.
Saudade@2024—Marca todas as caixinhas de composição, mas palavra, símbolo e ano é o formato mais previsível que existe.
manga-rio-algodao-sete-lanterna—Cinco palavras sem ligação entre si: rápidas de digitar no celular, longas demais para adivinhar.
Uma senha longa também fica comprometida se for reutilizada e vazar em outro serviço: ela é testada exatamente como está. Um gerenciador de senhas torna viável uma senha por conta.
A sua própria conta
Senha trocada ou conta agindo estranho? Onde cada plataforma começa
Um ponto de partida oficial por plataforma. O caminho completo, de acordo com o que você ainda tem, está na página de cada plataforma.
Instagram: instagram.com/hacked
A ajuda do Instagram manda quem teve a conta invadida ou ficou sem acesso para uma página só, instagram.com/hacked, que abre em qualquer navegador. Todos os caminhos de volta, organizados pelo que você ainda controla, estão na página do Instagram.
Caminhos de volta no InstagramFacebook: facebook.com/hacked
O Facebook pede que você comece em facebook.com/hacked, de preferência num celular ou computador que já entrou na conta antes.
Página do Facebook (em inglês)TikTok: redefinição na tela de login
O TikTok redefine a senha por número de telefone ou e-mail a partir da tela de login e lista os aparelhos conectados em Manage devices.
Caminhos de volta no TikTokX: primeiro a senha, depois o e-mail por trás dela
Troque a senha e depois garanta que a caixa de e-mail ligada ao X está segura. A ajuda do X nos chegou só por resumos de busca, então os nomes dos menus podem ser diferentes dos seus.
Página do X (em inglês)Threads: o login é o do Instagram
O Threads não tem senha própria. O que deu errado no login dele se resolve no Instagram, e a correção vale para os dois apps.
Página do Threads (em inglês)É permitido?
Hackear senha de outra pessoa é crime? O que esta página afirma — e o que não afirma
A pergunta aparece muito nas buscas em português. Esta página não é orientação jurídica e não cita artigos da lei brasileira: não conferimos esse texto numa fonte primária, e uma frase de lei sem fonte seria pior do que nenhuma. O que podemos dizer é sobre este site: aqui não existe método para entrar na conta de outra pessoa, e nada nesta página serve para isso.
O que está documentado é o lado de quem procura. Os sites de “hackear senha” recolhem os dados, o tempo ou o dinheiro do próprio visitante (tabela acima). E quem perdeu a própria conta recupera o acesso só pela rota da própria plataforma — instagram.com/hacked, facebook.com/hacked, a redefinição do TikTok na tela de login. Nenhum serviço de fora aparece na ajuda dessas plataformas como capaz de fazer o que essas rotas não fazem.
Recebeu um e-mail suspeito que se passa pelo Instagram? O Instagram indica um endereço para isso: [email protected].
Perguntas
Hackear senha: respostas curtas
Existe algum site que consegue hackear senha?
Não. Ele precisaria da senha em formato legível, e a Meta, por exemplo, descreve guardar só um hash com sal, sem cópia legível — o mesmo que o NIST exige dos serviços. Esses sites mostram uma animação e depois pedem para você verificar, pagar, instalar algo ou fazer login — e o que eles juntam são os seus próprios dados.
Minha senha pode ser hackeada se alguém só sabe o meu nome de usuário?
O nome de usuário é público e não leva a senha nenhuma. Contas são perdidas quando a própria senha escapa: repetida depois do vazamento de outro site, digitada numa página falsa ou num app, ou simples o bastante para adivinhar. Uma senha longa, só daquela conta, e um segundo fator reduzem muito o risco em todos esses caminhos.
Senha hackeada ou conta hackeada — como diferenciar?
São perguntas separadas. Se a senha está em dados de vazamentos, o campo lá em cima responde. Se alguém usou a senha, quem responde é a conta: a lista de aparelhos conectados e os e-mails de segurança que você não provocou. No Instagram essa lista é Where you're logged in (página em inglês).
Alguém me mostrou uma senha antiga minha. De onde ela veio?
Só pela senha não dá para saber de onde ela veio. Os caminhos mais comuns estão acima — um vazamento em outro site, uma página falsa, um app. Teste essa senha no campo, troque-a em todo lugar onde foi usada e ative um segundo fator.
Um serviço pago pode recuperar minha conta?
Nenhum serviço de fora aparece na ajuda das plataformas como capaz de fazer o que as rotas oficiais não fazem. A sequência que pesquisadores descrevem nesses perfis é sempre parecida: um adiantamento, mais taxas, uma página de login falsa, um pedido do seu código. O acesso volta só pela recuperação da própria plataforma.
Leve com você
Salve esta página como o seu plano
Imprima a página ou salve como PDF para ter os passos ao lado do celular enquanto mexe nas configurações. O que estiver digitado no campo de senha é apagado antes e nunca vai para a impressão.
- A impressão abre por completo cada caminho e cada resposta desta página
- O arquivo é gerado pelo seu próprio navegador — nada é enviado
- Este site não entra na conta de ninguém e não pede nome de usuário
Para onde ir
Para onde ir a partir daqui

Todas as páginas