


hackear contraseña · contraseña hackeada · seguridad de la contraseña
Hackear contraseñas: cómo se roba de verdad una contraseña Y cómo saber si la tuya ya es una contraseña hackeada
Hackear contraseñas por nombre de usuario no funciona. Revisa aquí una contraseña antigua o una nueva para saber si aparece como contraseña hackeada en filtraciones.
Nada de lo que escribas aquí se nos envía ni se guarda. Prueba una contraseña que vas a poner, o una antigua, no la que abre tu cuenta hoy.
- Se calcula en esta página
- Solo salen 5 caracteres del hash
- Sin registro
- Longitud
- —
- Tiempo para adivinarla, orden de magnitud
- —
La revisión consulta Pwned Passwords, la base de filtraciones de Have I Been Pwned. Tu navegador calcula el hash de la contraseña y envía solo los primeros 5 caracteres del hash. Cómo funciona
Instagram dice que no guarda ninguna copia de tu contraseña, y Meta describe que la guarda como un hash con sal, de un solo sentido. Las contraseñas se pierden por otras vías: la reutilización tras una filtración, una página de inicio de sesión falsa, una app que te pide iniciar sesión y una copia guardada en un dispositivo. La revisión también estima qué tan rápido caería esa contraseña por adivinación.
- La estimación de seguridad se calcula dentro de esta página
- La revisión de filtraciones envía 5 caracteres de un hash, nunca la contraseña
- Sin registro, sin pagar nada, sin escribir ningún nombre de usuario
La revisión de filtraciones
Cómo se revisa una contraseña hackeada sin que la contraseña salga de la página
El campo de arriba consulta Pwned Passwords, la lista gratuita de filtraciones que mantiene Have I Been Pwned, y solo viaja un fragmento de un hash. El método completo, con lo que significa cada respuesta, está en la revisión de filtraciones (en inglés).
- En tu navegador
La contraseña se queda en el campo
Nada en esta página la envía a un servidor ni la conserva cuando te vas.
- En tu navegador5BAA61E4C9B93F3F0682250B6CF8331B7EE68FD8
Tu dispositivo calcula un hash SHA-1
Tu propio navegador la convierte en una huella de 40 caracteres; contraseñas idénticas dan siempre huellas idénticas.
- Por la red5BAA6
Se envía un prefijo de 5 caracteres
api.pwnedpasswords.com recibe solo los cinco primeros caracteres. Hay 1 048 576 prefijos posibles, y detrás de cada uno hay muchísimas contraseñas distintas.
- Por la red
1D2DA4053E34E76F6576ED1DA63134B5E2A1D72CD07550416C216D8AD296BF5C0AE8E01E4C9B93F3F0682250B6CF8331B7EE68FD81E4DFB1D3F4A0F6B1A2C2A7F6E0B8D9C5A7Vuelven los candidatos
La respuesta trae todos los hashes filtrados con ese prefijo y cuántas veces se vio cada uno. Se le añaden líneas de relleno con conteo cero para ocultar su tamaño a quien observe el tráfico.
- En tu navegador1E4C9…8FD8= 1E4C9…8FD8
Tu navegador compara
La coincidencia se busca en tu dispositivo, y el resultado de la comparación no se envía al servicio.
Al servicio llegan solo cinco caracteres del hash; no hace falta ninguna cuenta ni clave. Si la consulta falla, el campo dice “no se pudo revisar” y nunca presenta un fallo como resultado limpio.
Buscador de contraseñas
Por qué ningún sitio puede mostrar una contraseña a partir del nombre de usuario
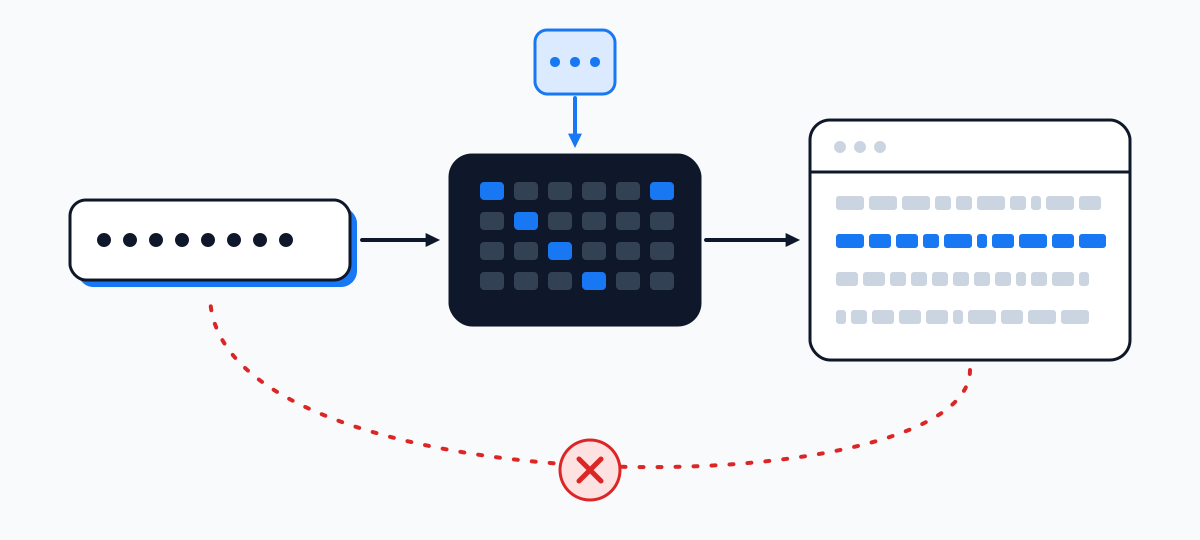
Todo sitio de “buscador de contraseñas” o “hackear contraseña” se apoya en una suposición: que la plataforma guarda tu contraseña en algún lugar, en una forma que se puede leer y entregar. Por diseño, no es así.
La ayuda de Instagram lo dice en una línea: “We never store a copy of your password” (nunca guardamos una copia de tu contraseña). Lo que Meta guarda en su lugar es el resultado de una función hash calculada con sal (Meta menciona scrypt) y una clave criptográfica, y cada inicio de sesión se compara con ese resultado. La guía de NIST de 2025 pide lo mismo a todos los servicios: contraseñas con sal y hash, de modo que resistan un ataque sin conexión.
Un hash no se puede recorrer al revés. Con uno robado, lo único posible es adivinar: probar candidatas hasta que una dé el mismo resultado. Por eso la longitud y la reutilización deciden quién pierde una cuenta. Lo que de verdad necesitan los programas de adivinación está en password cracker (en inglés); dónde se guardan tus propias contraseñas guardadas, en password finder (en inglés).
Para ser completos: en 2019 Meta reveló que un fallo interno había escrito contraseñas legibles en sus propios registros —cientos de millones de usuarios de Facebook Lite, decenas de millones de Facebook, millones de Instagram— y dijo que no encontró acceso externo ni mal uso. Fue un fallo dentro de la empresa, no una puerta a la que pueda llegar una web.
Sitios, apk y paneles de hackeo
Qué son en realidad los sitios, apps y paneles para “hackear contraseñas”
Cinco cosas que aparecen cuando alguien busca cómo hackear una contraseña. Cada una se analiza completa, con fuentes, en password hack tools (en inglés); esta es la versión corta.
| Nombre en la búsqueda | Qué pasa en pantalla | Qué pierdes |
|---|---|---|
| Sitio “generador” con animación de hackeo | Una animación de “hackeo” y luego una exigencia de verificar. | Datos personales escritos en encuestas y ofertas. Malwarebytes documentó este esquema en 2015 en un falso generador de códigos de Xbox promocionado en Instagram. |
| Copia de una página de inicio de sesión | Un formulario de acceso que acepta cualquier contraseña. | Tu propio acceso, y después extorsión y reventa (Trend Micro, 2021). |
| App con “Login With Facebook” | Un juego, editor o VPN que quiere que inicies sesión. | La contraseña que escribes (Meta contó más de 400 apps así en 2022). |
| Hacker Typer | Código de película con cada tecla. | Nada: es un sitio de broma. |
| “Agente de recuperación”, “hacker ético” | Una promesa pagada de devolver una cuenta. | Un pago tras otro y, a veces, un código de acceso (Bitdefender, 2026). |
Para los “paneles de hackeo” no encontramos ningún análisis, y del análisis de un apk modificado de Instagram no verificamos el texto completo, así que aquí no se describen. Una regla de Instagram cubre todo lo anterior: entregar tu acceso a una app o sitio en el que no confías le da acceso completo a la cuenta.
Cómo se filtran de verdad
Cómo se hackean de verdad las contraseñas: cinco vías en corto
Ninguna entra a la fuerza en la plataforma. Todas empiezan en el dueño o en otro sitio. Las fuentes y el panorama completo están en how passwords really leak (en inglés).
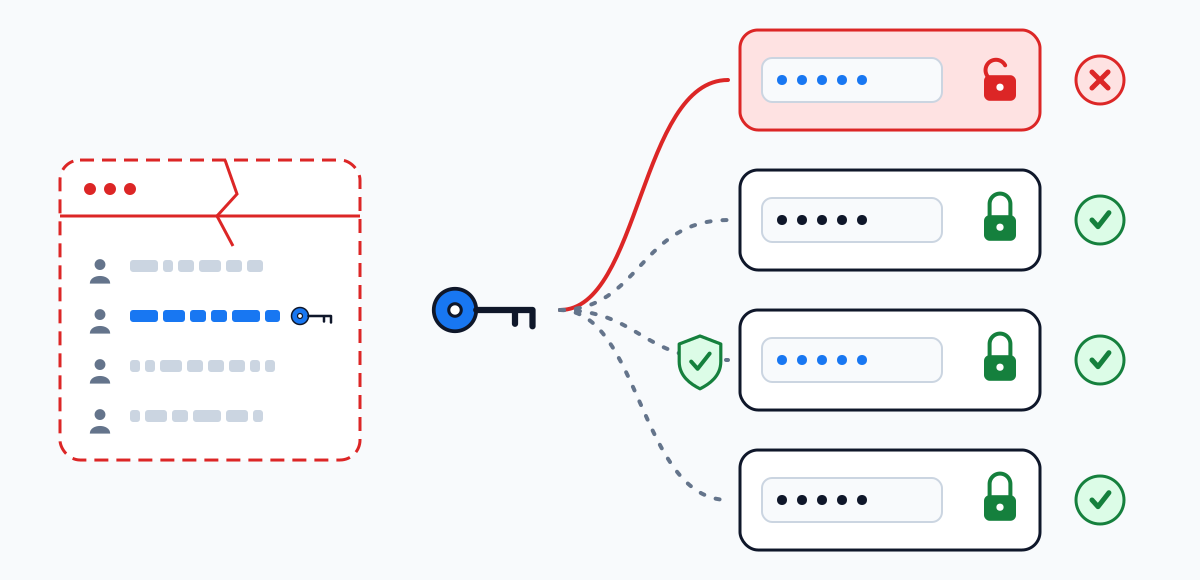
- 1
Reutilización tras una filtración
Pares de correo y contraseña filtrados por algún otro sitio se vuelven a probar en las grandes plataformas.
Dónde lo detiene el dueño Una contraseña distinta para cada cuenta, más un segundo factor.
- 2
Una página de inicio de sesión falsa
Un mensaje con una amenaza o un plazo lleva a una copia de la pantalla de acceso.
Dónde lo detiene el dueño Entra desde la app, no desde el enlace. Cómo reconocer la copia: fake login pages (en inglés).
- 3
Una app que quiere tu acceso
Una app o “herramienta” de terceros muestra su propio formulario de acceso y se queda con lo que escribes.
Dónde lo detiene el dueño Inicia sesión solo en la app o el sitio oficial.
- 4
Un ladrón de información
Malware que llega por páginas con CAPTCHA falsos, archivos adjuntos o copias falsas de programas populares.
Dónde lo detiene el dueño Nunca ejecutes un comando que una página web te pida pegar.
- 5
Una contraseña corta o común
Se adivina con listas, o se descifra a partir de un hash filtrado.
Dónde lo detiene el dueño Primero, la longitud. Prueba en el campo de arriba una contraseña antigua o una nueva.
Seguridad de la contraseña
Qué hace que una contraseña sea difícil de hackear
La longitud cuenta más que los símbolos. La guía de NIST de 2025 pide 15 caracteres cuando la contraseña es el único factor y una revisión contra contraseñas filtradas, y les dice a los servicios que no exijan “una mayúscula, un número, un símbolo”; CISA sugiere 16 o más. Instagram y TikTok todavía aconsejan símbolos y cambios periódicos; la comparación lado a lado está en la revisión de seguridad (en inglés).
Las estimaciones de abajo usan las mismas cuentas que el campo de arriba, suponiendo que alguien tiene un hash robado y prueba diez mil millones de intentos por segundo. Esa velocidad es una suposición nuestra, no una medición, así que lee cada resultado como un orden de magnitud.
futbol123—Una palabra de diccionario con unos números al final: la forma que las listas de adivinación prueban primero.
Verano@2024—Cumple todas las reglas de composición, pero palabra, símbolo y año es la forma más predecible que existe.
arce-rio-algodon-siete-farol—Cinco palabras sin relación entre sí: rápidas de escribir en el teléfono y demasiado largas para adivinarlas.
La reutilización anula la longitud: cuando una contraseña está en una filtración, se prueba tal cual. Un gestor de contraseñas hace viable tener una contraseña por cuenta.
Tu propia cuenta
¿Te cambiaron la contraseña o la cuenta hace cosas raras? Dónde empieza cada plataforma
Un punto de partida oficial por plataforma. La ruta completa, según lo que todavía tienes, está en la página de cada plataforma.
Instagram: instagram.com/hacked
La ayuda de Instagram manda a las personas cuya cuenta fue comprometida o que perdieron el acceso a una sola página, instagram.com/hacked, que se abre en cualquier navegador. Todas las rutas para recuperar la cuenta, ordenadas por lo que todavía controlas, están en la página de Instagram.
Rutas para recuperar InstagramFacebook: facebook.com/hacked
Facebook pide empezar en facebook.com/hacked, de preferencia desde un teléfono o computadora con el que ya se había iniciado sesión en la cuenta.
Guía de Facebook (en inglés)TikTok: restablecer desde la pantalla de inicio de sesión
TikTok restablece la contraseña por número de teléfono o correo desde la pantalla de inicio de sesión y muestra los teléfonos conectados en Manage devices (administrar dispositivos).
Rutas para recuperar TikTokX: primero la contraseña, luego el correo que hay detrás
Cambia la contraseña y después asegúrate de que el correo vinculado a X esté a salvo. La ayuda de X nos llegó solo a través de resúmenes de búsqueda, así que los nombres de los menús pueden ser distintos a los tuyos.
Guía de X (en inglés)Threads: entra con Instagram
Threads no tiene contraseña propia. Lo que haya fallado en su acceso se arregla en Instagram, y el arreglo vale para las dos apps.
Se arregla en InstagramDenunciar o recuperar
Una denuncia y la recuperación de la cuenta son dos caminos distintos
Si te quitaron dinero o alguien está usando tu identidad, una denuncia ante las autoridades de tu país tiene sentido. Los canales cambian de un país a otro y no los hemos verificado, así que esta página no los enumera.
Para intentar recuperar el acceso, sigue la ruta oficial de la plataforma. Instagram, además, recibe en [email protected] los mensajes sospechosos que se hacen pasar por Instagram.
Preguntas
Hackear contraseñas: respuestas cortas
¿Existe una web que pueda hackear una contraseña?
No con Instagram ni con Facebook. Necesitaría la contraseña en forma legible: Instagram dice que no guarda ninguna copia, y Meta describe un hash de un solo sentido. Esos sitios muestran una animación y luego te piden verificar, pagar, instalar algo o iniciar sesión; lo que reúnen son tus propios datos.
¿Pueden hackear mi contraseña si alguien solo sabe mi nombre de usuario?
El nombre de usuario es público y no lleva a ninguna contraseña. Las cuentas se pierden cuando se escapa la contraseña misma: reutilizada tras la filtración de otro sitio, escrita en una página falsa o en una app, o tan simple que se puede adivinar. Una contraseña larga y única y un segundo factor reducen el riesgo en todas esas vías.
¿Contraseña hackeada o cuenta hackeada? ¿Cómo las distingo?
Son preguntas distintas. Si la contraseña está en datos de filtraciones, lo responde el campo de arriba. Si alguien la usó, lo responde la cuenta: su lista de dispositivos conectados y los correos de seguridad que no provocaste tú. En Instagram esa lista es Where you're logged in (en inglés).
Alguien me mostró una contraseña mía antigua. ¿De dónde la sacó?
No se puede determinar de dónde salió solo por verla. Las vías habituales son las de arriba: una filtración en otro sitio, una página falsa, una app. Pruébala en el campo, cámbiala en todos los lugares donde la usaste y agrega un segundo factor.
¿Denunciar o recuperar la cuenta?
Son dos caminos distintos. Para intentar recuperar el acceso, sigue la ruta oficial de la plataforma; los canales de denuncia cambian según el país. Más detalles en denunciar o recuperar.
Llévalo contigo
Guarda esta página como tu propio plan
Imprime la página o guárdala como PDF para tener los pasos junto al teléfono mientras revisas la configuración. Lo que hayas escrito en el campo de contraseña se borra antes y nunca se imprime.
- La versión impresa abre completas todas las rutas y respuestas de esta página
- El archivo lo genera tu propio navegador: no se sube nada
- Este sitio no entra en la cuenta de nadie ni pide ningún nombre de usuario
Qué sigue
A dónde ir desde aquí

Todas las páginas